How to Build an Endpoint Data Loss Prevention Strategy for Your Development Team
freeCodeCamp.org3558 字 (约 15 分钟)
85
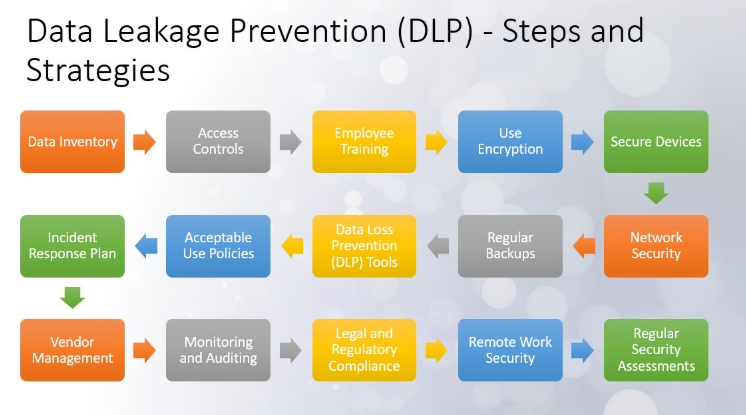
为开发团队构建端点数据丢失防护策略需分七步,涵盖数据审计、访问控制、系统加固等,有效降低75%的内部数据泄露风险。
入选理由:审计开发机器上的.env文件和私钥可发现75%的内部数据泄露源
精选文章#数据丢失防护#开发安全#DevOps#端点安全英文
概念
也叫:安全信息和事件管理
用于日志集中化分析的安全管理系统。
最近变化
2026-09-18 · 审计日志新增 65+ 事件类型,覆盖部署、安全、SSO 等场景。
SIEM 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
已收录 6 篇与「SIEM」相关的 AI 资讯和分析。
为开发团队构建端点数据丢失防护策略需分七步,涵盖数据审计、访问控制、系统加固等,有效降低75%的内部数据泄露风险。
入选理由:审计开发机器上的.env文件和私钥可发现75%的内部数据泄露源
Elastic和Tines通过自动化SIEM调查减少误报,提升安全团队效率。结合Elasticsearch查询与信任设备验证,实现90%误报自动关闭。
入选理由:使用Tines自动化SIEM调查可减少90%误报
eBPF通过在内核层直接附加探针,为安全可观测性提供了用户空间代理无法匹敌的可见性和防护能力,即使攻击者获得容器root权限也无法禁用内核探针,同时可降低60-80%的安全相关CPU开销。
入选理由:eBPF探针直接附加在Linux内核系统调用接口上,禁用探针需要逃逸到主机内核,这比运行`kill -9`困难得多
文章探讨了AI在网络安全中的应用现状,分析了其五大核心用例,并指出实施过程中需避免的关键错误。
入选理由:AI可提升威胁检测和自动化响应效率
Elastic 宣布其 Elastic Security 成为首个真正支持云检测与响应的 SIEM 平台。
入选理由:Elastic Security 支持多云平台的统一威胁检测和响应。
Replit 扩展了审计日志功能,新增超过 65 个事件类型,助力企业合规与安全。
入选理由:审计日志新增 65+ 事件类型,覆盖部署、安全、SSO 等场景。
与「SIEM」经常一起出现的 AI 术语。
💡 想追踪「SIEM」的长期趋势?去 实体雷达 · SIEM 查看详细分析和跨材料问答。