在 Amazon Bedrock AgentCore Identity 中引用您自己的 AWS Secrets Manager 密钥
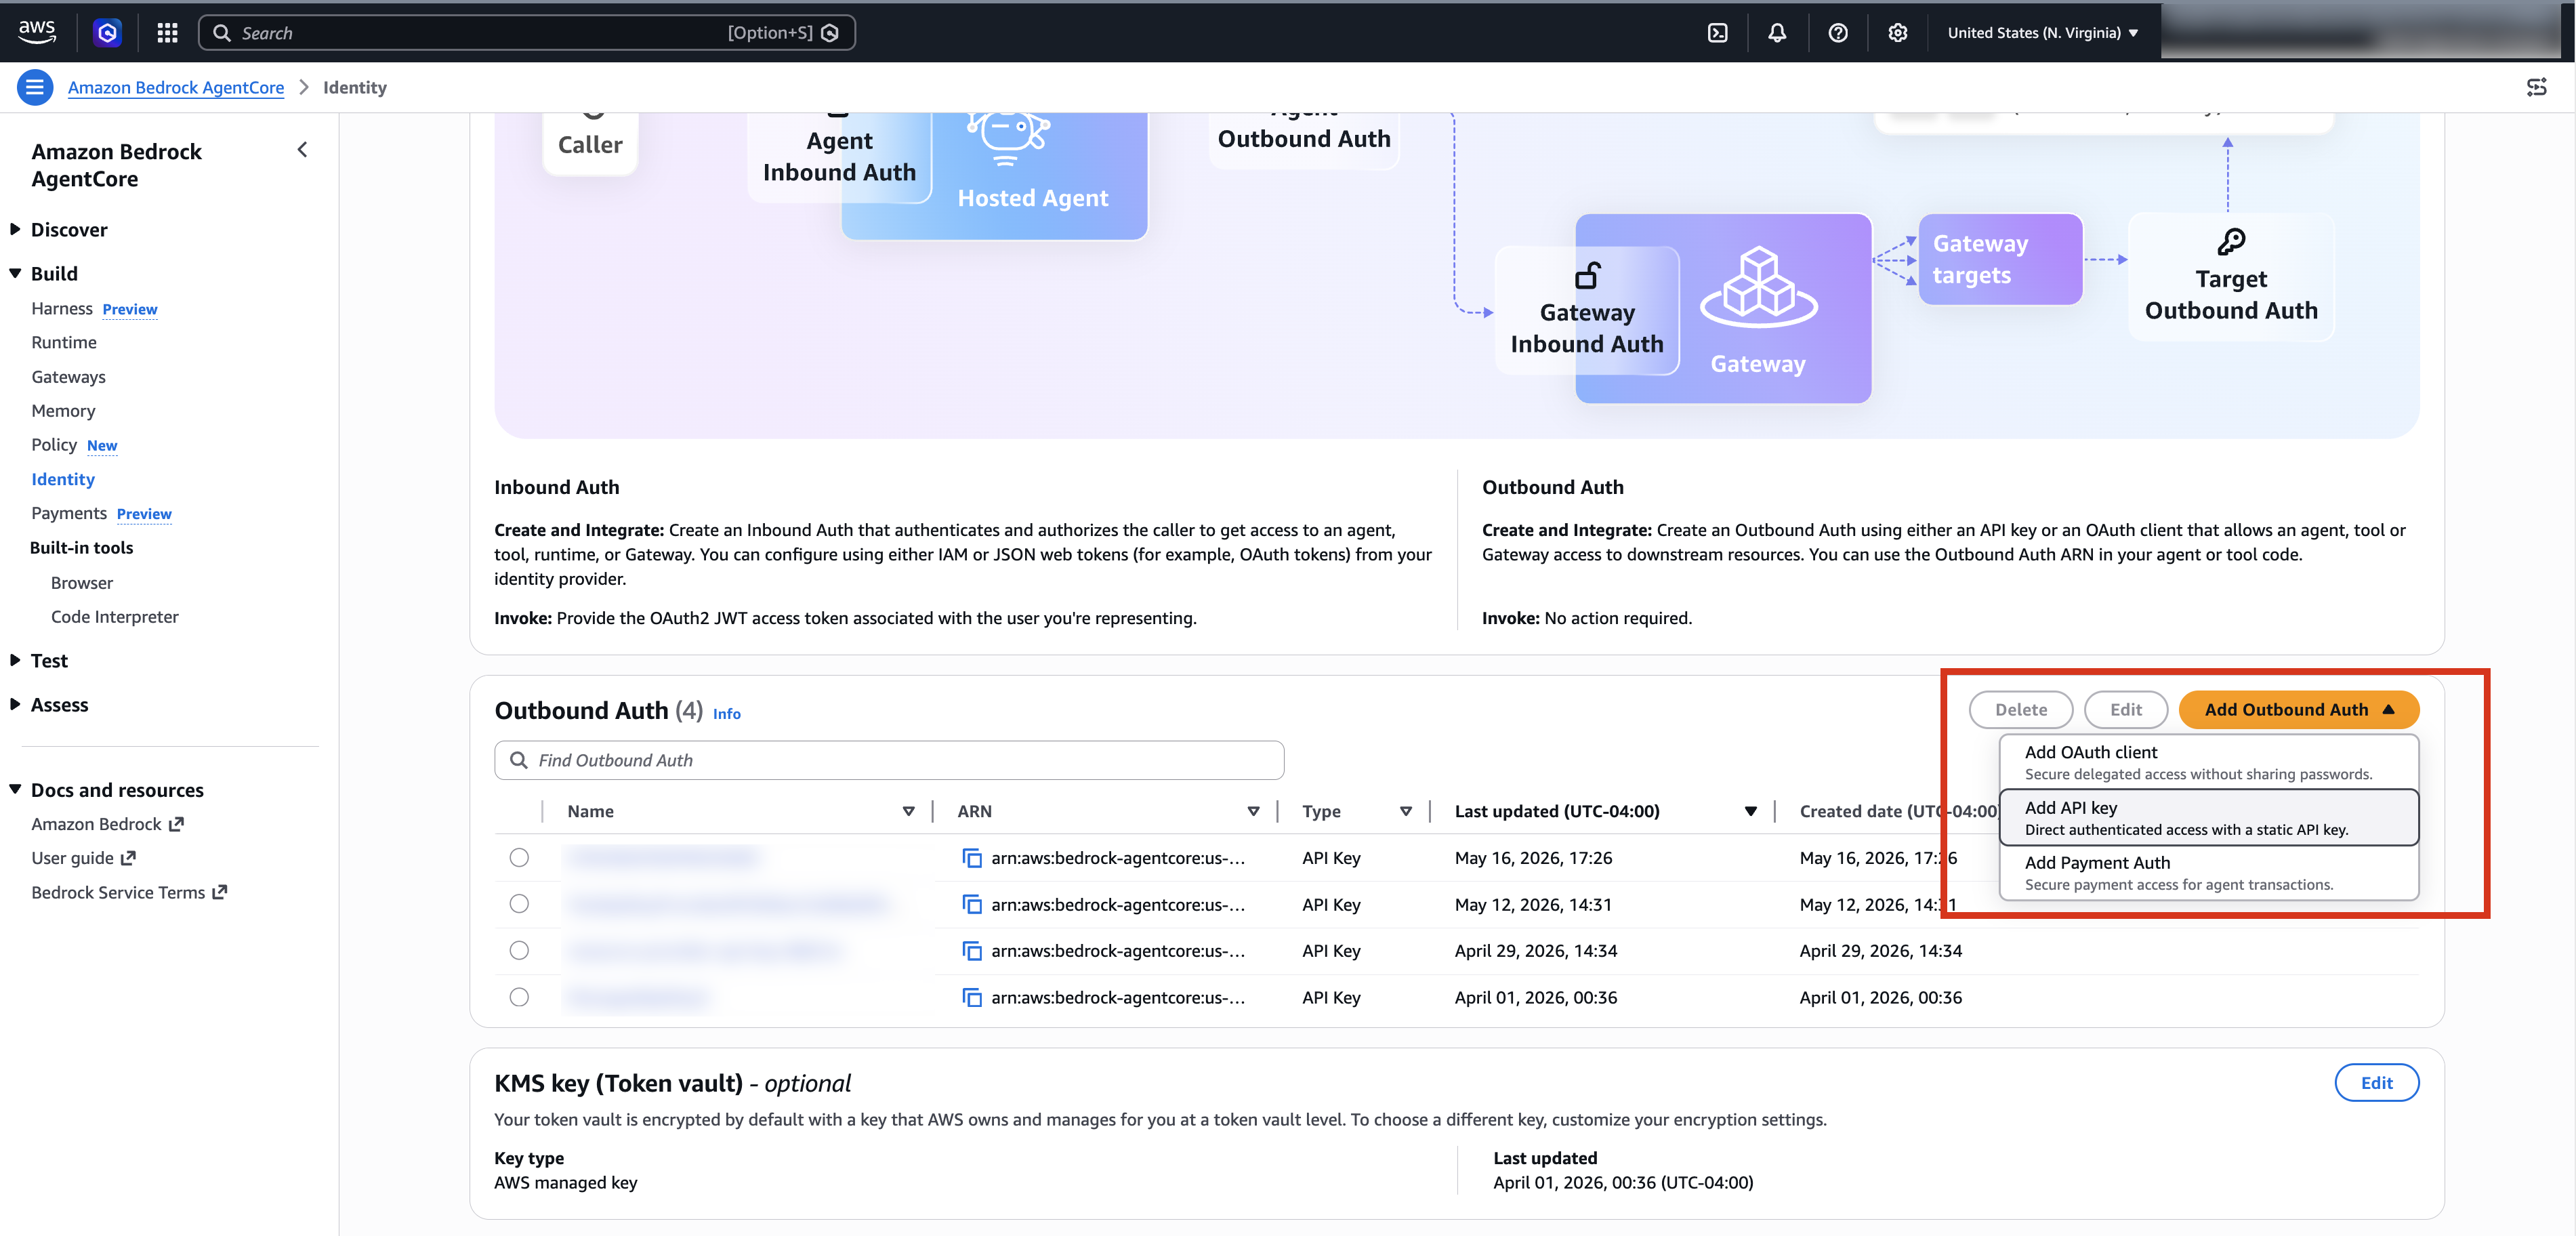
Amazon Bedrock AgentCore Identity 现支持引用用户自定义的 AWS Secrets Manager 密钥,使企业可复用现有密钥管理策略,实现加密、轮转、标签与跨账户控制,提升安全合规性。
入选理由:支持引用已有 Secrets Manager 密钥,避免硬编码,保留客户对加密、轮转、标签等完整控制权。
产品
也叫:AWS Key Management Service
亚马逊云密钥管理服务
最近变化
2026-06-20 · AWS Cognito 现支持多区域复制,用户身份和配置可从主区域自动同步到备区域。
AWS KMS 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
已收录 4 篇与「AWS KMS」相关的 AI 资讯和分析。
Amazon Bedrock AgentCore Identity 现支持引用用户自定义的 AWS Secrets Manager 密钥,使企业可复用现有密钥管理策略,实现加密、轮转、标签与跨账户控制,提升安全合规性。
入选理由:支持引用已有 Secrets Manager 密钥,避免硬编码,保留客户对加密、轮转、标签等完整控制权。
Elastic Cloud通过AWS KMS实现BYOK静态加密,提供自定义密钥管理方案,需升级至企业版并配置IAM策略。
入选理由:BYOK功能需升级至Elastic Cloud企业订阅版本
静态数据加密在Elastic Cloud中是企业安全的关键策略,支持BYOK并集成主流云KMS服务。
入选理由:Elastic Cloud支持BYOK加密,可集成AWS KMS/Azure Key Vault/GCP Cloud KMS
AWS 为 Amazon Cognito 身份服务新增多区域复制功能,提升身份服务的高可用性与灾难恢复能力。
入选理由:AWS Cognito 现支持多区域复制,用户身份和配置可从主区域自动同步到备区域。
与「AWS KMS」经常一起出现的 AI 术语。
💡 想追踪「AWS KMS」的长期趋势?去 实体雷达 · AWS KMS 查看详细分析和跨材料问答。