Encryption at rest in Elastic Cloud: Bring your own key with AWS KMS
Elastic Blog1371 字 (约 6 分钟)
85
Elastic Cloud通过AWS KMS实现BYOK静态加密,提供自定义密钥管理方案,需升级至企业版并配置IAM策略。
入选理由:BYOK功能需升级至Elastic Cloud企业订阅版本
精选文章#Elastic Cloud#AWS KMS#数据加密#BYOK#云安全英文
概念
也叫:AWS IAM
AWS身份和访问管理服务
最近变化
2026-09-11 · AgentCore Evaluations通过实时评分机制检测代理工具选择错误和任务失败
IAM 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
Monitoring production agent lifecycle with AWS DevOps Agent and AgentCore Evaluations
AWS Machine Learning Blog · 8.5 分
Testing application resilience with Amazon SQS and AWS Fault Injection Service
AWS Architecture Blog · 8.5 分
Deepgram enhances Amazon SageMaker AI support with AWS IAM Temporary Delegation
AWS Machine Learning Blog · 8.5 分
已收录 11 篇与「IAM」相关的 AI 资讯和分析。
Elastic Cloud通过AWS KMS实现BYOK静态加密,提供自定义密钥管理方案,需升级至企业版并配置IAM策略。
入选理由:BYOK功能需升级至Elastic Cloud企业订阅版本
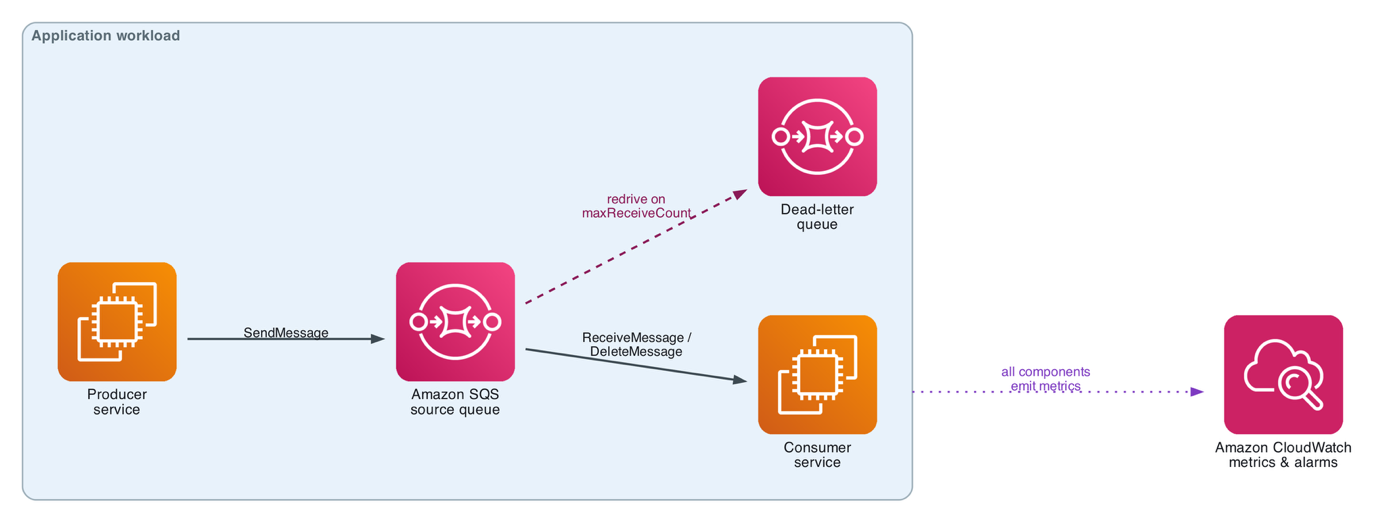
AWS FIS与SQS结合可系统化测试应用弹性,通过故障注入验证恢复机制有效性。
入选理由:使用AWS FIS模拟SQS访问中断,验证应用失败处理机制
AWS DevOps Agent与AgentCore Evaluations结合使用,可监控多代理系统生命周期,解决传统监控无法发现的基础设施隐性故障和代理质量退化问题。
入选理由:AgentCore Evaluations通过实时评分机制检测代理工具选择错误和任务失败
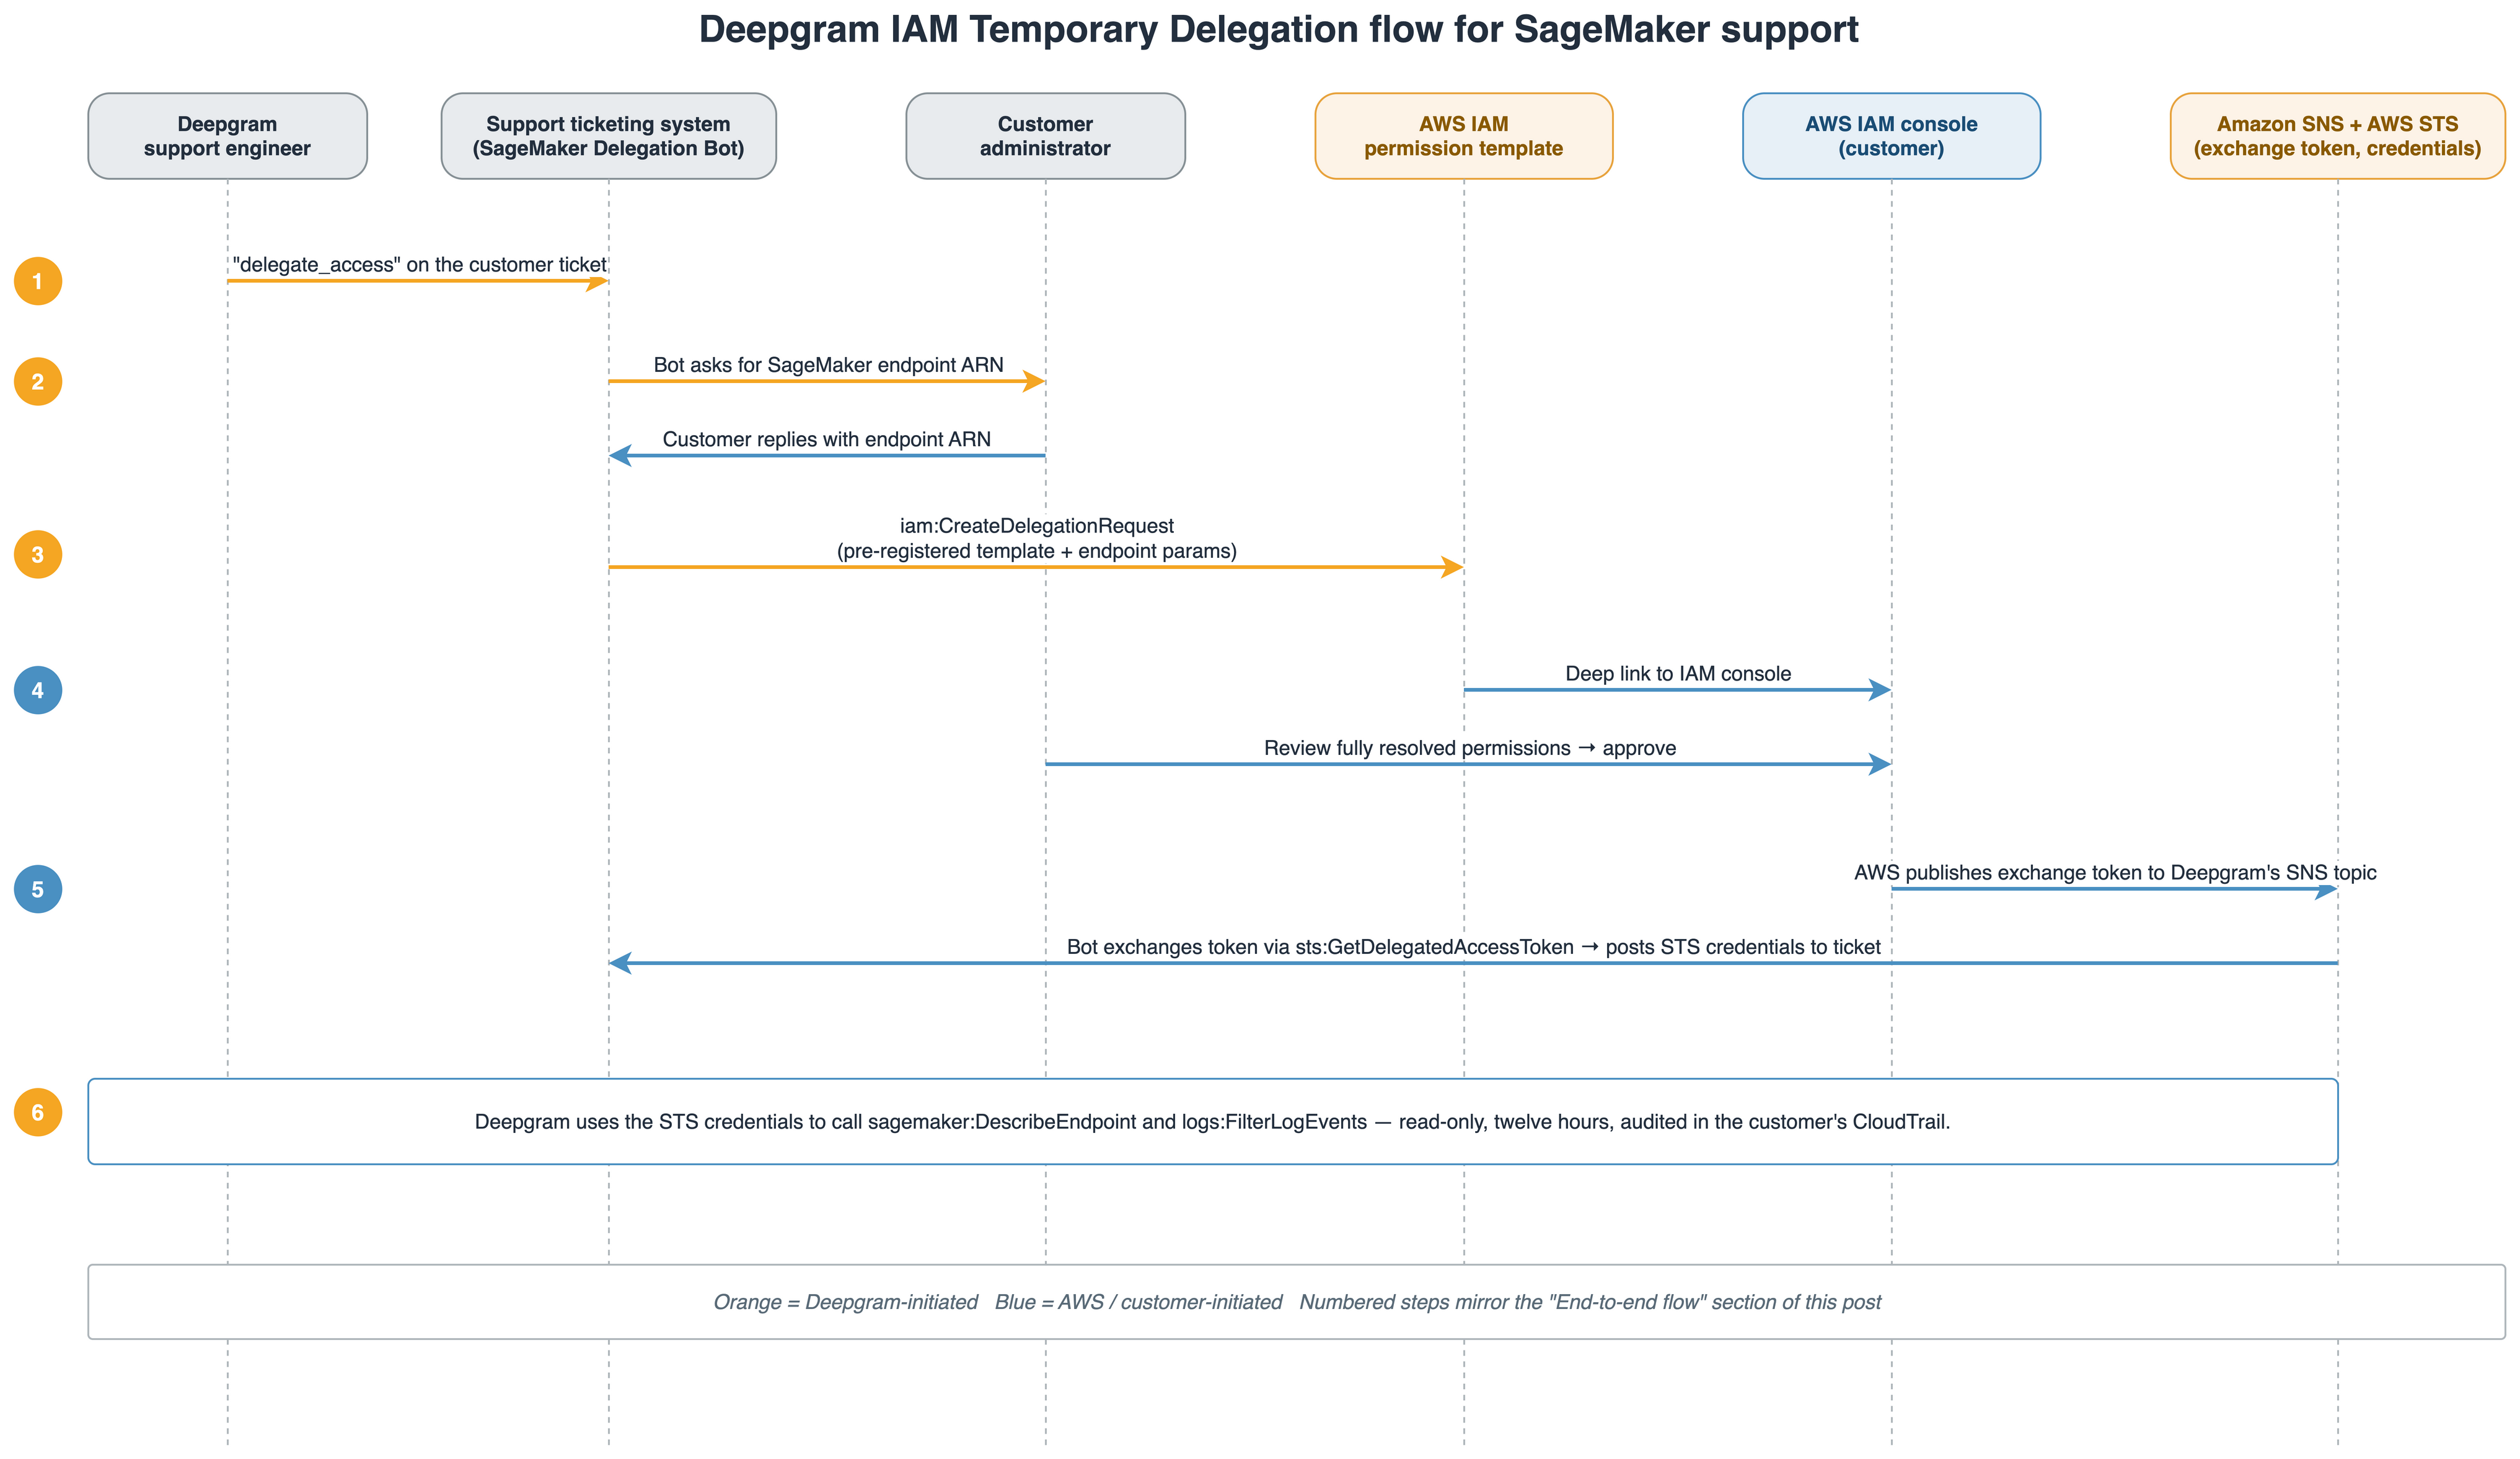
Deepgram通过AWS IAM临时委托提升SageMaker AI支持效率,将问题排查时间从天缩短至分钟。
入选理由:AWS IAM临时委托实现无长期凭证的跨账户权限管理,降低安全风险。
BigQuery推出基于IAM的全局数据治理标签,实现跨区域列级安全管控与灾备自动同步。
入选理由:数据治理标签支持全局定义,可在任意项目/区域复用同一tag key:value
OpenAI 的 GPT-5.5 和 Codex 现已通过 Amazon Bedrock 提供,支持企业级治理和合规性。
入选理由:GPT-5.5 和 Codex 现在可通过 Amazon Bedrock 使用,无需引入新供应商。
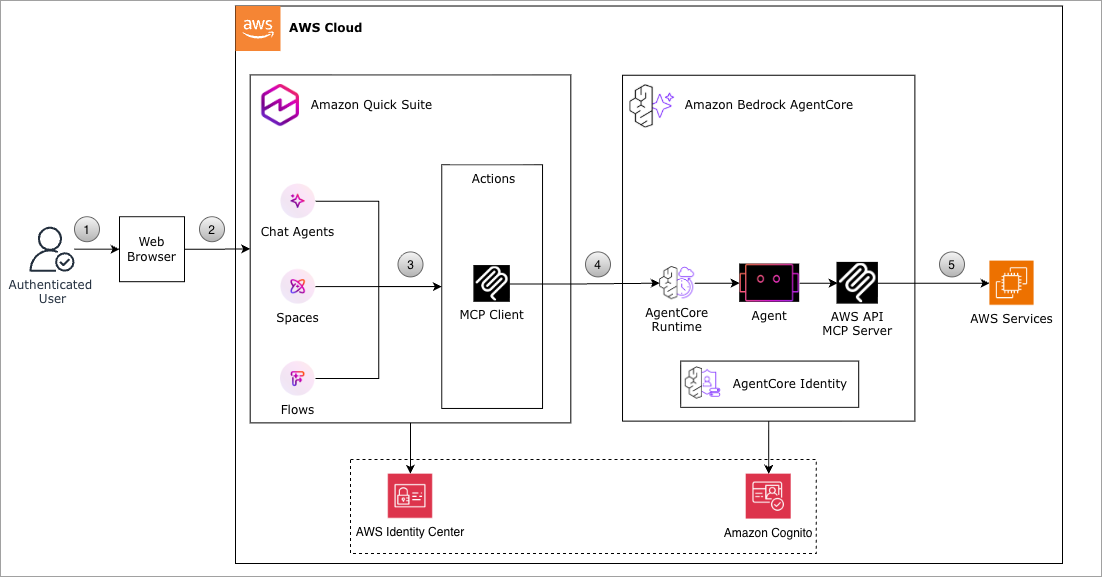
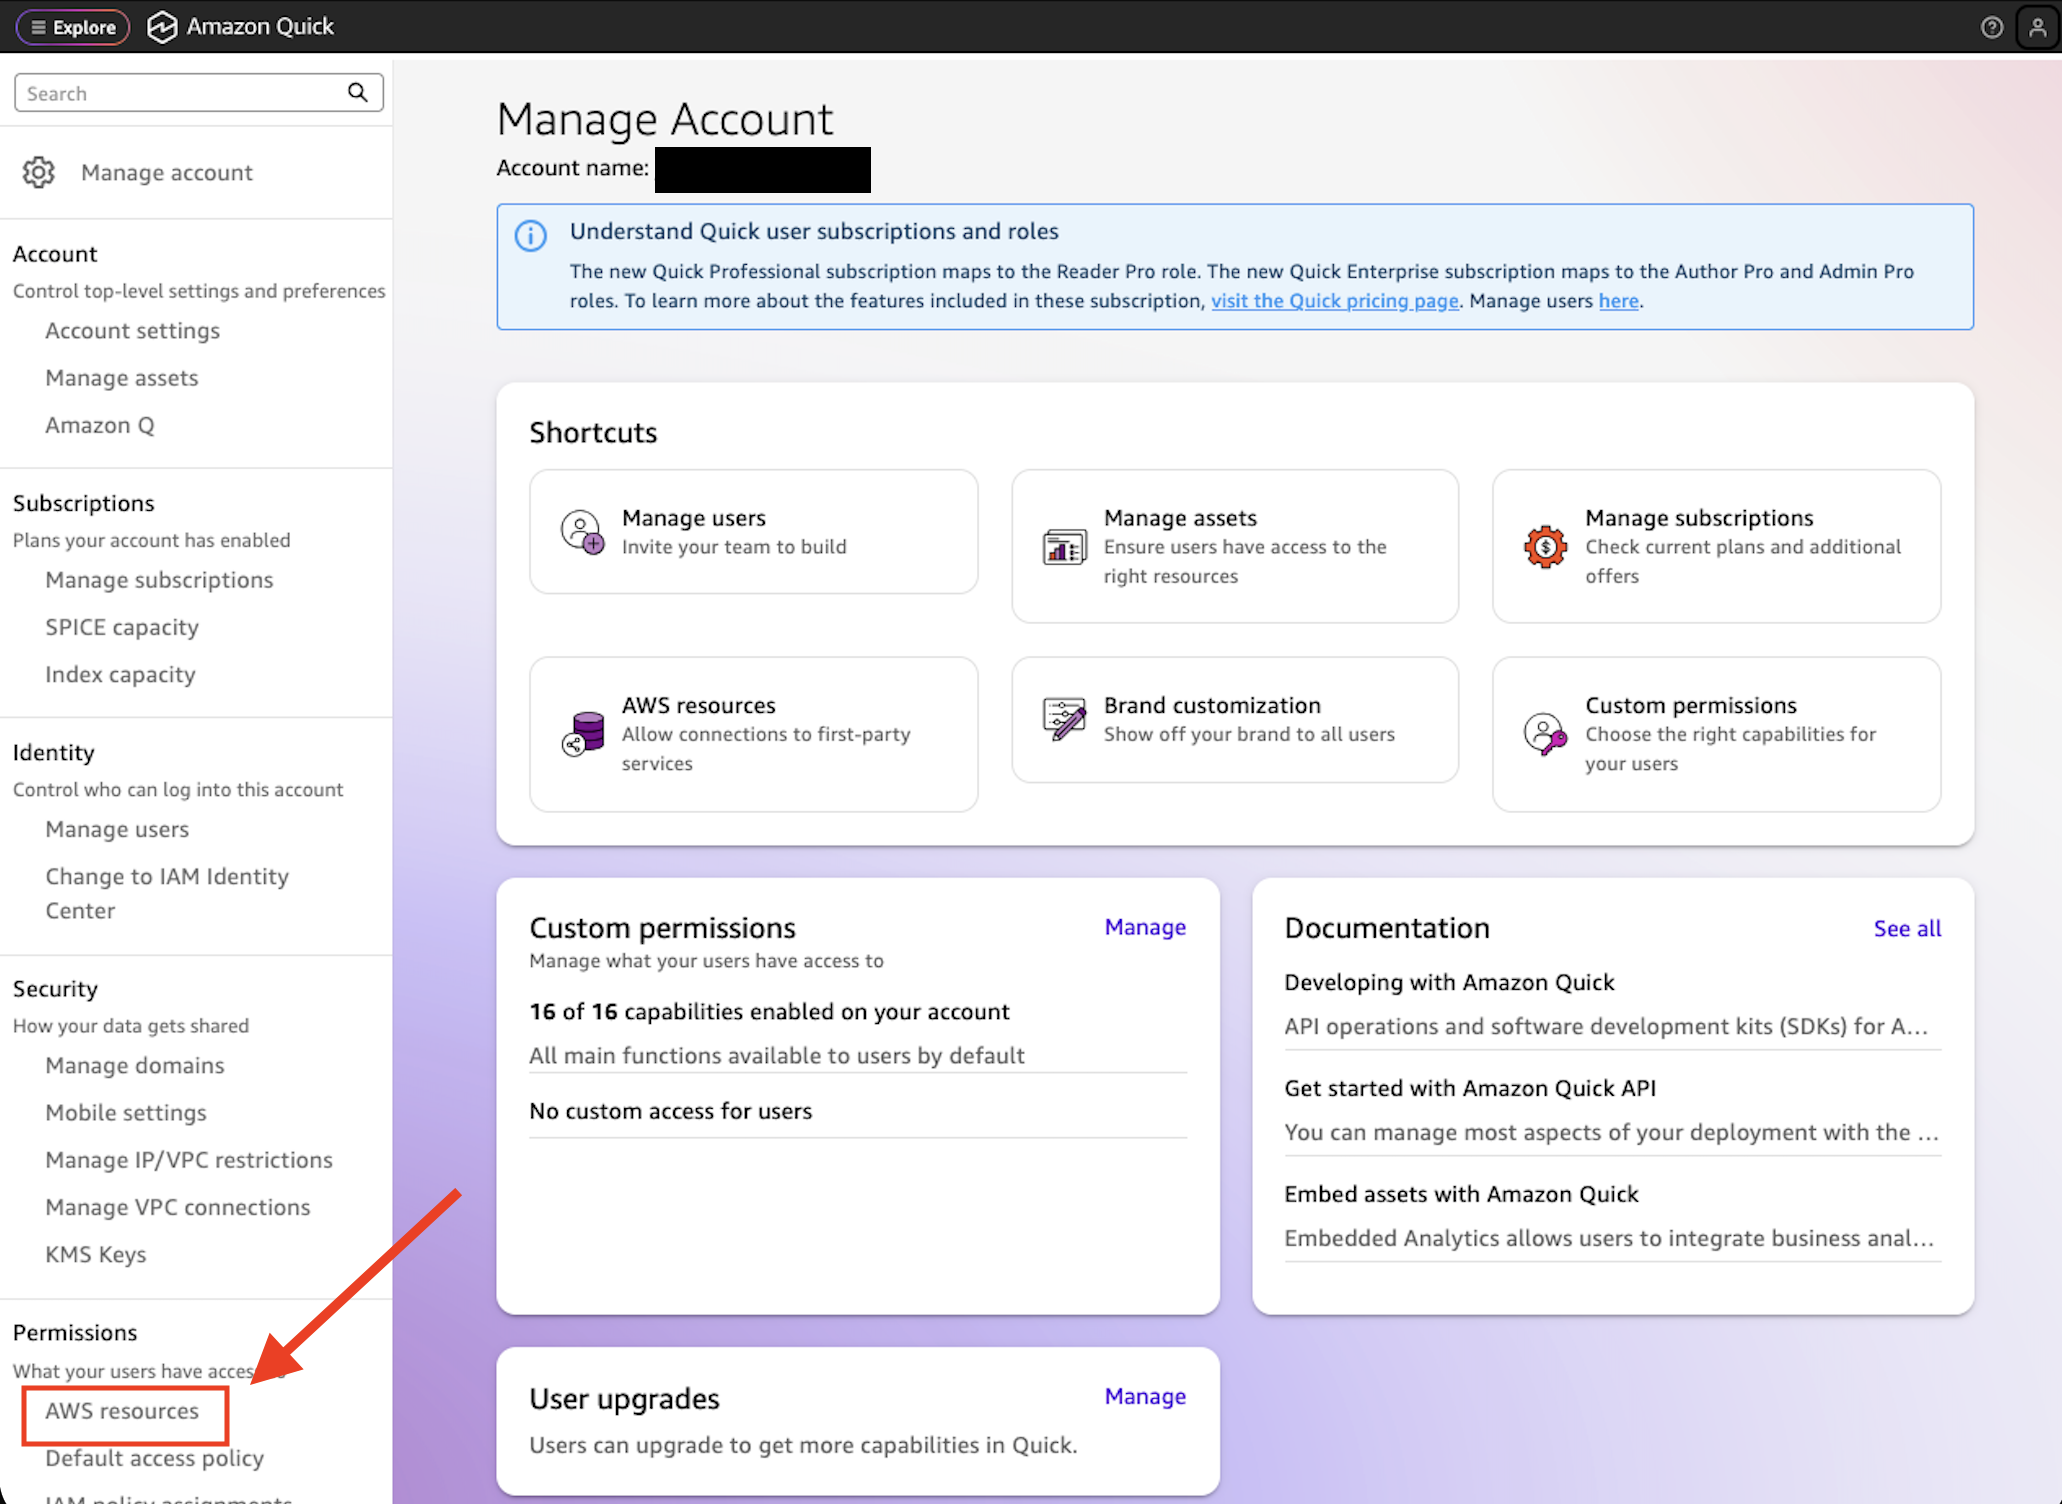
本文展示了如何通过Amazon Bedrock AgentCore Runtime和MCP将Amazon Quick与AWS服务集成,实现自然语言到AWS CLI命令的转换,减少工具切换和手动操作。
入选理由:Bedrock AgentCore Runtime结合MCP可将自然语言查询转换为AWS CLI命令,无需手动切换工具或记忆API语法。
AWS 新增 Amazon Quick 知识库对 S3 敏感文档的细粒度访问控制功能,支持通过 ACL 实现文档级权限管理。
入选理由:支持文档级 ACL 控制敏感 S3 文档访问
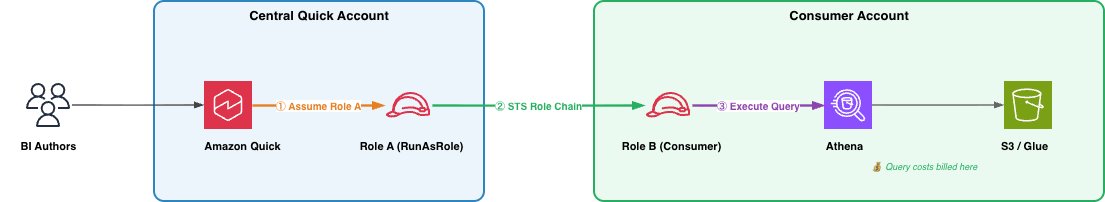
AWS 推出跨账户 Athena 访问功能,使 Amazon Quick 可以通过 IAM 角色链安全查询其他 AWS 账户中的数据。
入选理由:Amazon Quick 现支持跨账户访问 Athena 数据,无需共享长期凭证。
AWS MCP Server 已正式发布,具备完整的 API 覆盖和基于 IAM 的治理能力,适用于多云和混合云环境下的统一管理。
入选理由:MCP Server GA 版本支持 100% API 覆盖,兼容主流云平台接口
AWS API Gateway 因路径尾部斜杠自动规范化,导致授权策略失效,攻击者可绕过身份验证访问敏感资源,需启用严格路径匹配修复。
入选理由:尾部斜杠(/)在AWS API Gateway中被自动规范化,导致 /endpoint 和 /endpoint/ 被视为相同路径,绕过授权检查。
与「IAM」经常一起出现的 AI 术语。
💡 想追踪「IAM」的长期趋势?去 实体雷达 · IAM 查看详细分析和跨材料问答。