Can Your AI Analyst Keep a Secret? - Aaron Linsky, Bridgewater & Nikhil Benesch, turbopuffer
AI Engineer4199 字 (约 17 分钟)
85
Turbo Puffer通过权限管理解决AI分析师处理内部数据时的保密问题,确保敏感信息不被泄露。
入选理由:内部文档权限管理比公开数据复杂10倍以上
精选视频#AI分析师#权限管理#Turbo Puffer#数据安全中英混合
概念
别名:role-based access control
基于角色的访问控制模型
已跟踪 8 条高相关材料
最近变化
2026-10-25 · 内部文档权限管理比公开数据复杂10倍以上
为什么值得关注
RBAC 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
Can Your AI Analyst Keep a Secret? - Aaron Linsky, Bridgewater & Nikhil Benesch, turbopuffer
AI Engineer · 8.5 分
Turbo Puffer通过权限管理解决AI分析师处理内部数据时的保密问题,确保敏感信息不被泄露。
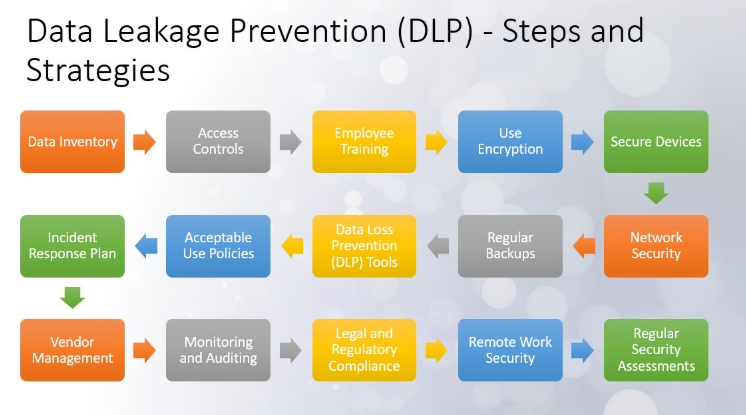
How to Build an Endpoint Data Loss Prevention Strategy for Your Development Team
freeCodeCamp.org · 8.5 分
为开发团队构建端点数据丢失防护策略需分七步,涵盖数据审计、访问控制、系统加固等,有效降低75%的内部数据泄露风险。
𝗚𝗿𝗮𝗻𝘁𝗶𝗻𝗴 𝗮 𝘁𝗲𝗮𝗺𝗺𝗮𝘁𝗲 𝗿𝗲𝗮𝗱-𝗼𝗻𝗹𝘆 𝗮𝗰𝗰𝗲𝘀𝘀 𝘁𝗼 𝗼𝗻𝗲 𝗠𝗶𝗹𝘃𝘂𝘀 ...
Milvus(@milvusio) · 8.5 分
Milvus 3.0 Beta 通过 Attu 引入了基于集合的 RBAC,简化了用户权限管理流程。
已收录 8 条与 RBAC 相关的内容,按评分排序。
Turbo Puffer通过权限管理解决AI分析师处理内部数据时的保密问题,确保敏感信息不被泄露。
入选理由:内部文档权限管理比公开数据复杂10倍以上
为开发团队构建端点数据丢失防护策略需分七步,涵盖数据审计、访问控制、系统加固等,有效降低75%的内部数据泄露风险。
入选理由:审计开发机器上的.env文件和私钥可发现75%的内部数据泄露源
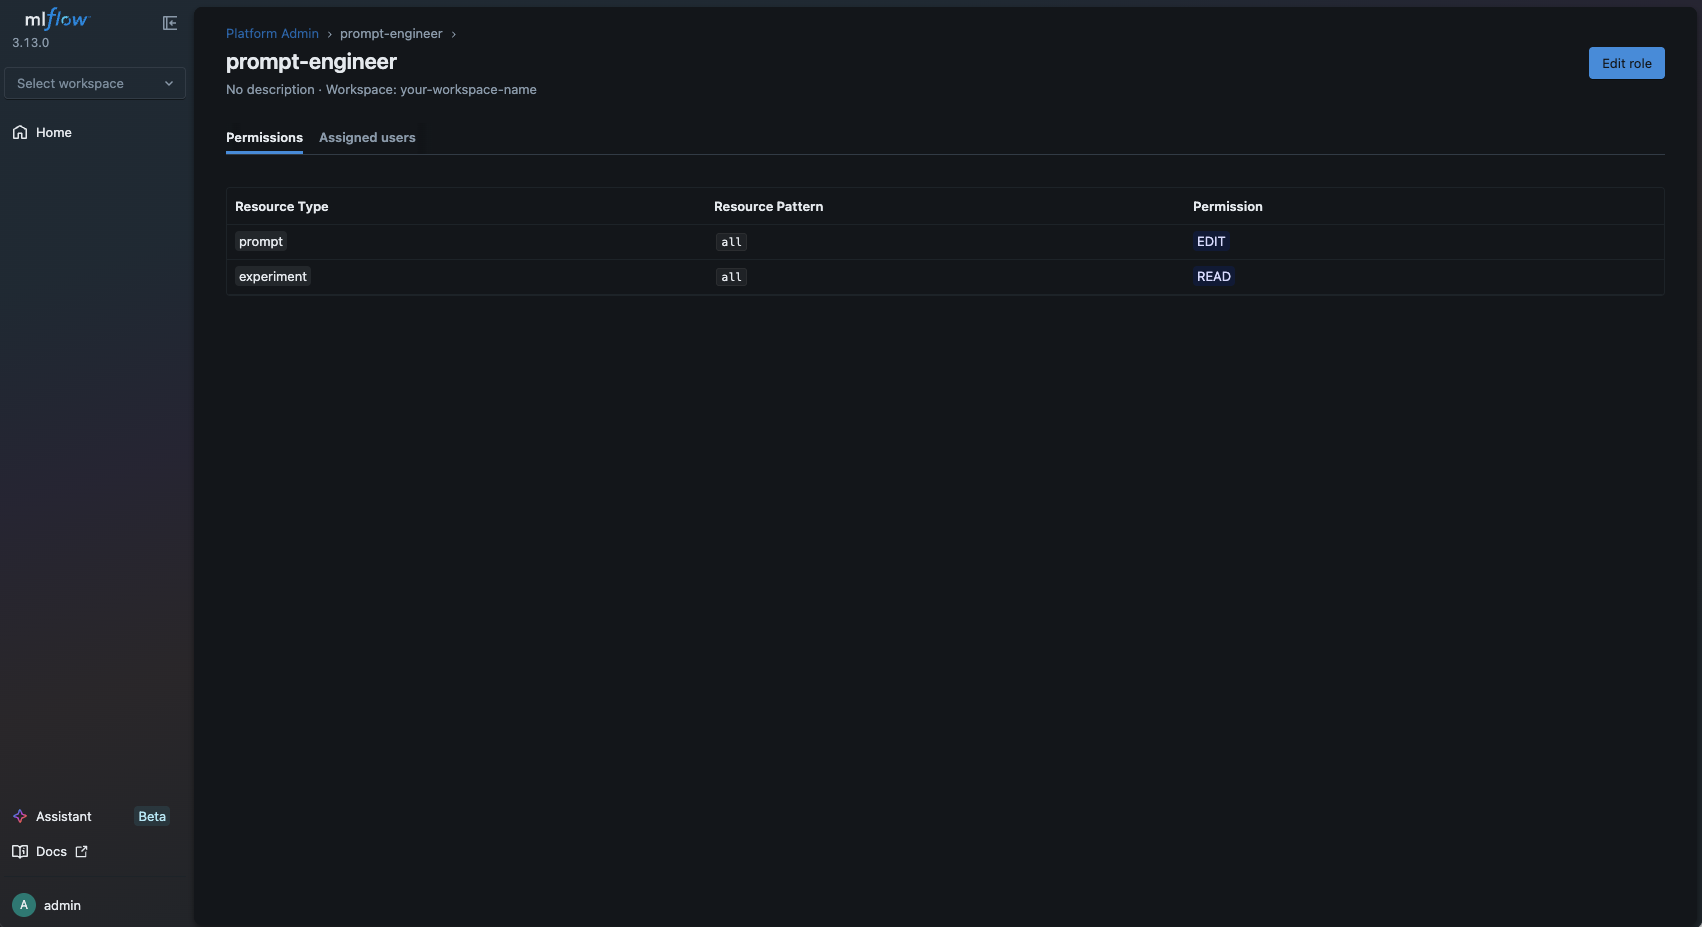
MLflow推出基于角色的访问控制(RBAC),解决LLM团队权限管理难题,提升协作效率与安全性。
入选理由:RBAC通过角色复用减少权限管理复杂度,提升团队协作效率。
Milvus 3.0 Beta 通过 Attu 引入了基于集合的 RBAC,简化了用户权限管理流程。
入选理由:Attu 3.0 Beta 引入了基于集合的 RBAC,简化了权限管理。
ABAC通过动态评估用户、资源和环境属性解决RBAC角色爆炸问题,是构建细粒度授权规则的更优解。文章系统梳理了从DAC到ABAC的演进逻辑,并提供了策略结构与代码实现指南。
入选理由:RBAC在权限细化时会导致角色数量指数级增长(Role Explosion),ABAC通过属性组合替代固定角色绑定。
高质量数据是实现有效AI的基础,需关注质量、语义、访问和可观测性。
入选理由:数据质量基础需确保完整性与一致性(缺失值<5%)
Firecrawl集成Vercel Connect实现安全网络爬取,支持Slack/GitHub等100+服务的令牌访问。
入选理由:Vercel Connect提供短生命周期访问令牌实现细粒度权限控制
Vercel Connect 现已正式发布,允许通过 v0 安全连接至 Slack、GitHub 等 100+ 服务,支持短期令牌和 RBAC 审计。
入选理由:Vercel Connect 支持 Slack、GitHub、Notion 等 100+ 服务集成