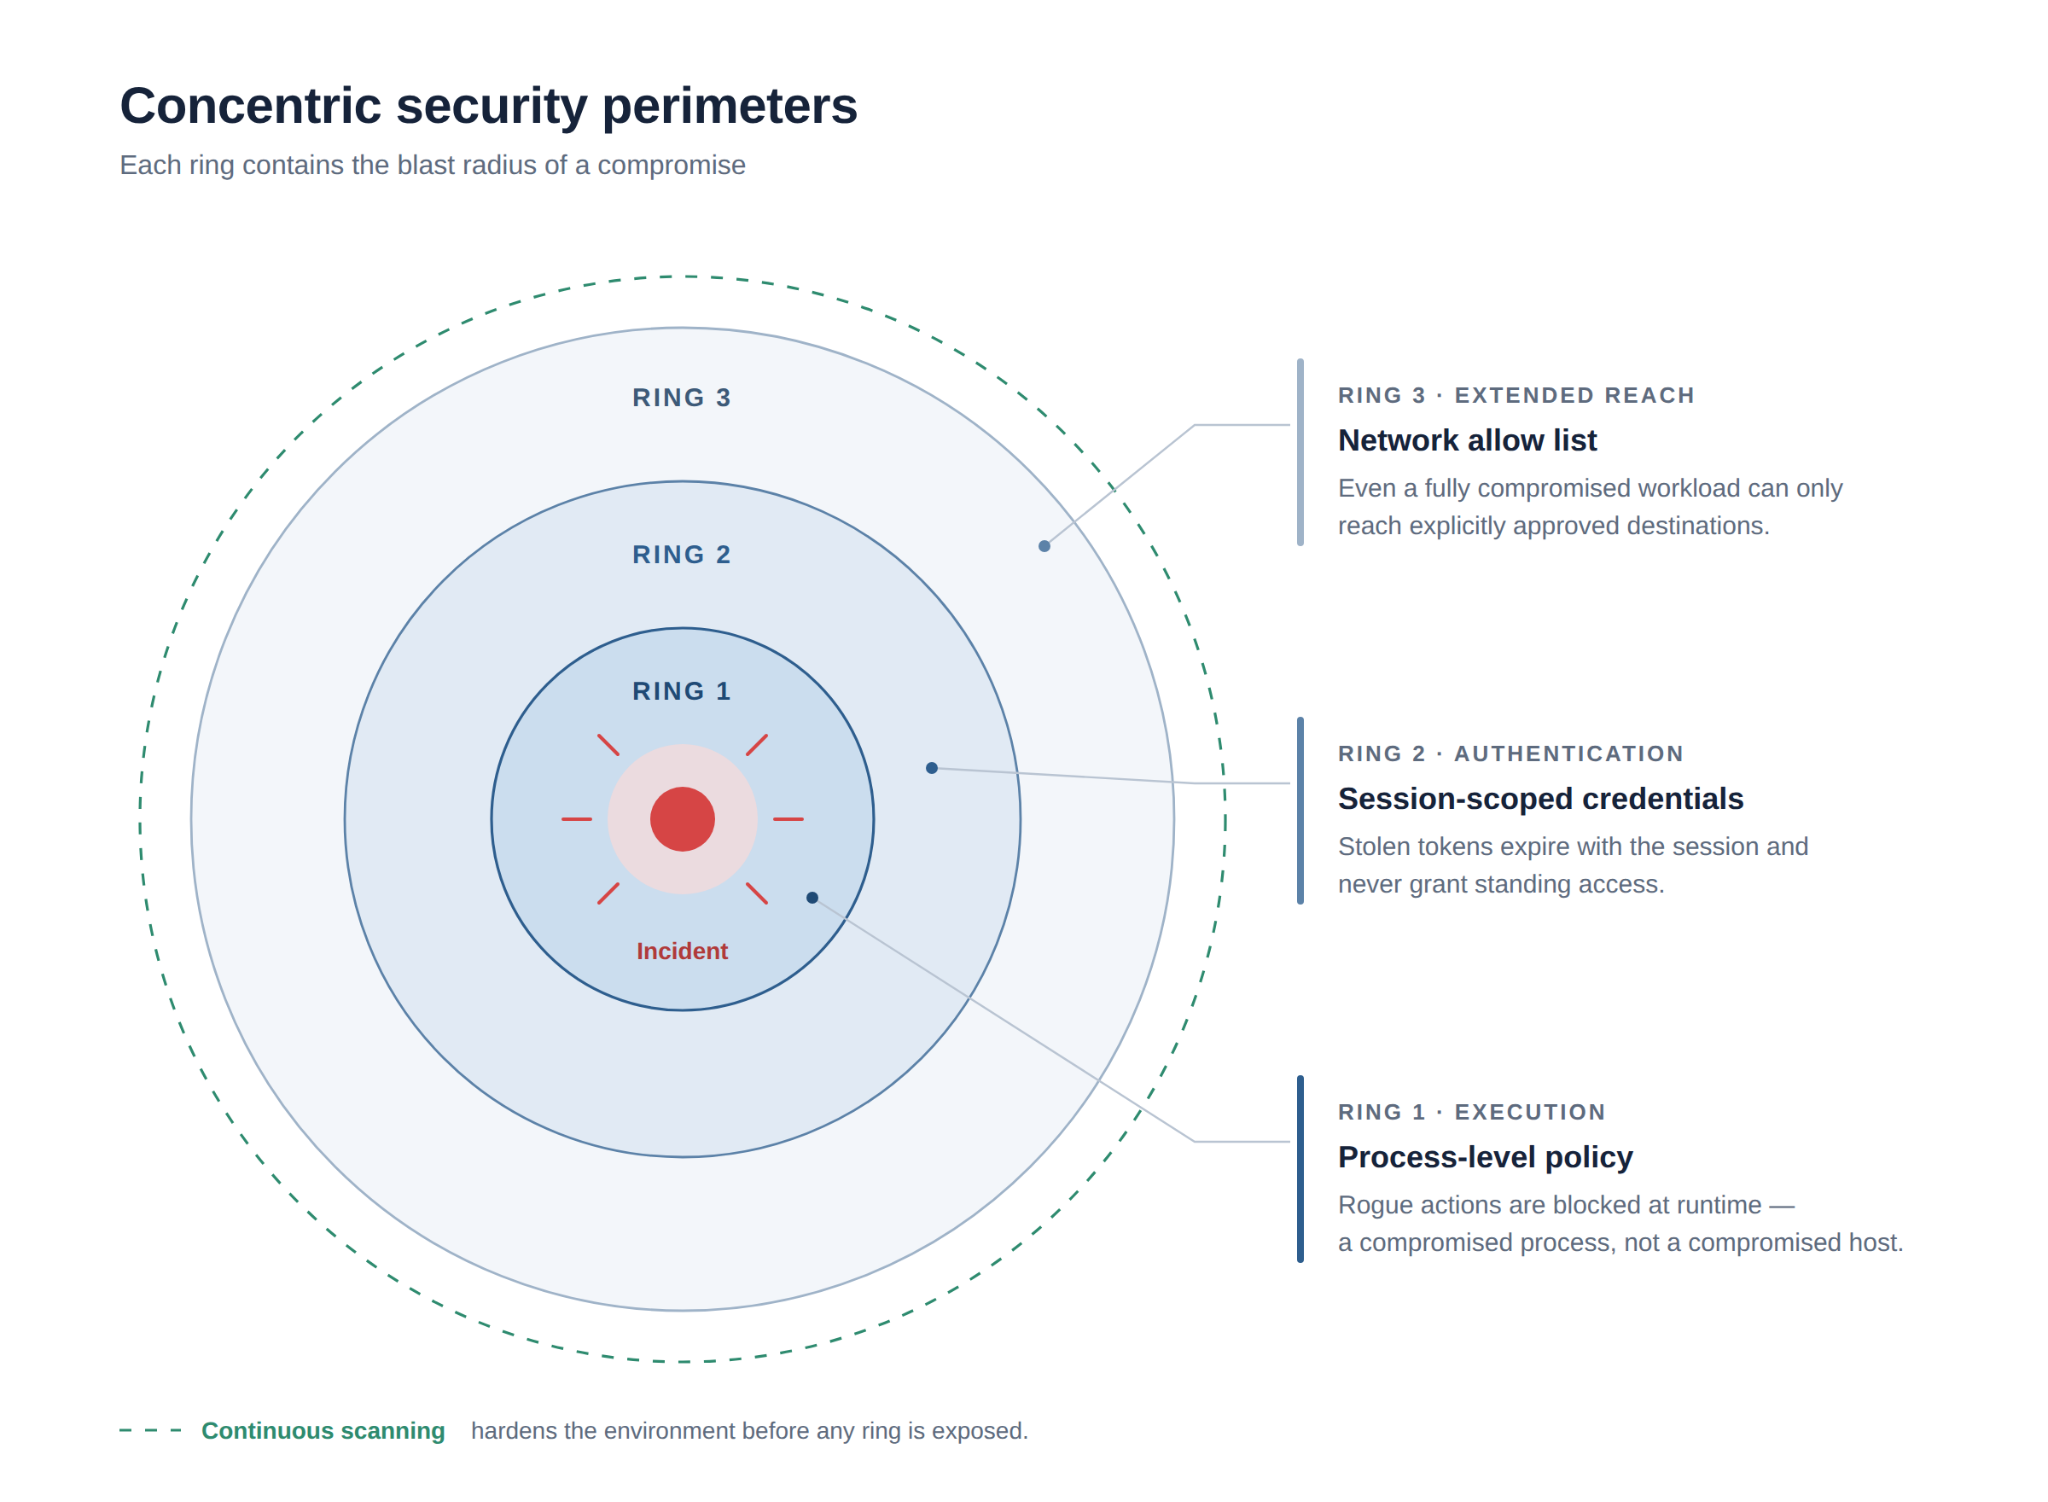
AI Agent Security Risks: What Can Go Wrong When Agents Act on Their Own
Docker1774 字 (约 8 分钟)
85
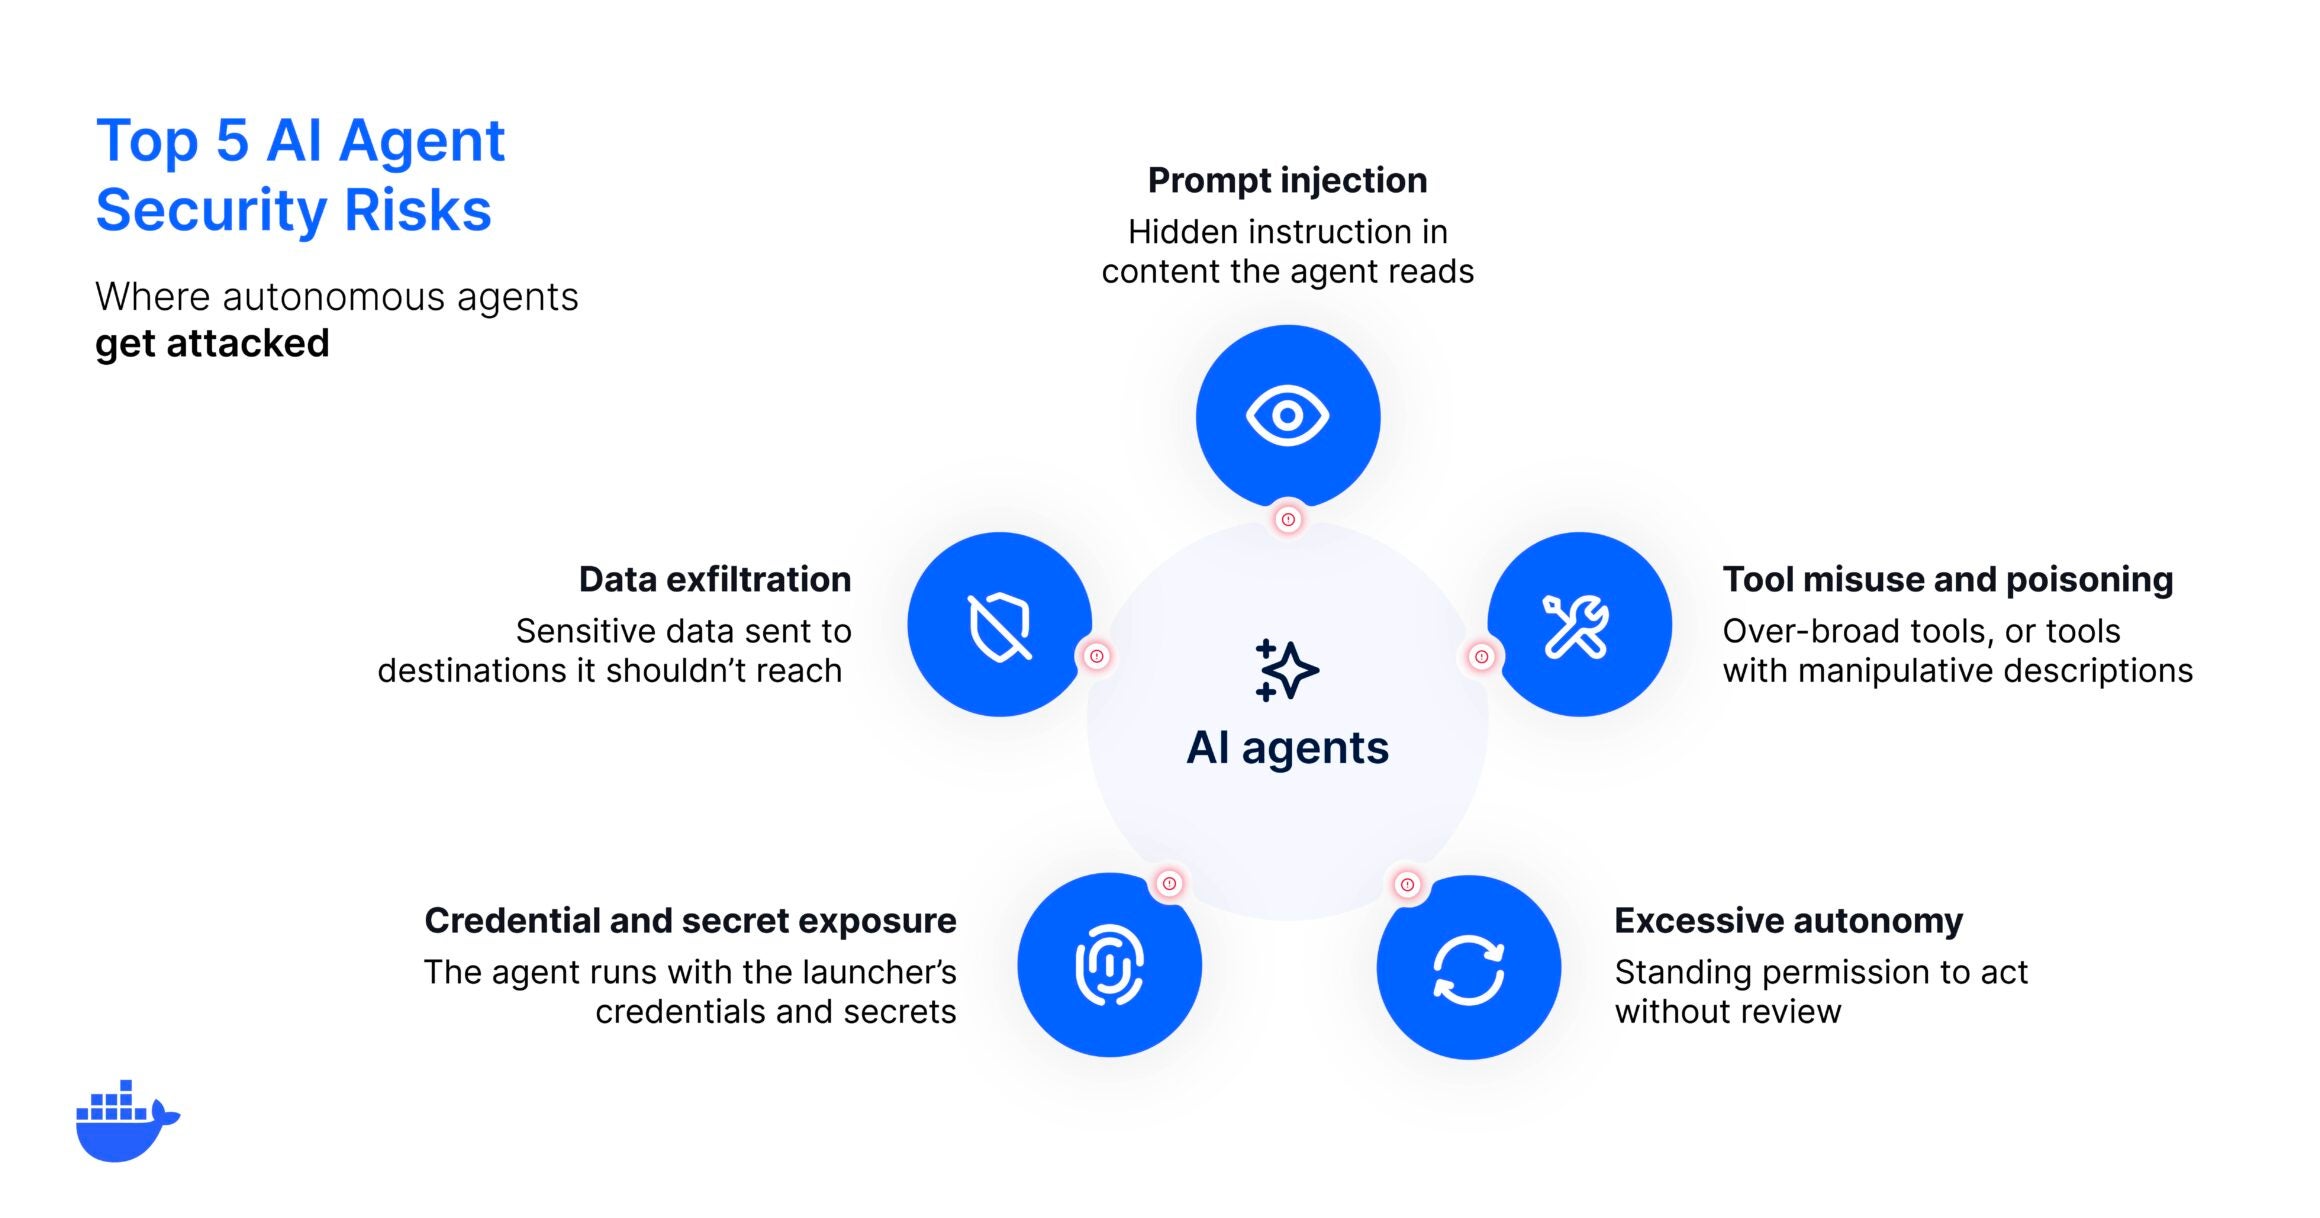
AI代理的自主性带来五类安全风险,需通过隔离和治理降低风险。
入选理由:AI代理的五大风险:提示注入、工具滥用、过度自主、凭证泄露、数据外泄
精选文章#AI#安全#Docker#风险#代理英文
公司
别名:Docker Inc.
容器化技术公司,发布容器平台和相关工具链
已跟踪 30 条高相关材料
最近变化
2026-10-14 · AI代理的五大风险:提示注入、工具滥用、过度自主、凭证泄露、数据外泄
为什么值得关注
Docker 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
AI Agent Security Risks: What Can Go Wrong When Agents Act on Their Own
Docker · 8.5 分
AI代理的自主性带来五类安全风险,需通过隔离和治理降低风险。
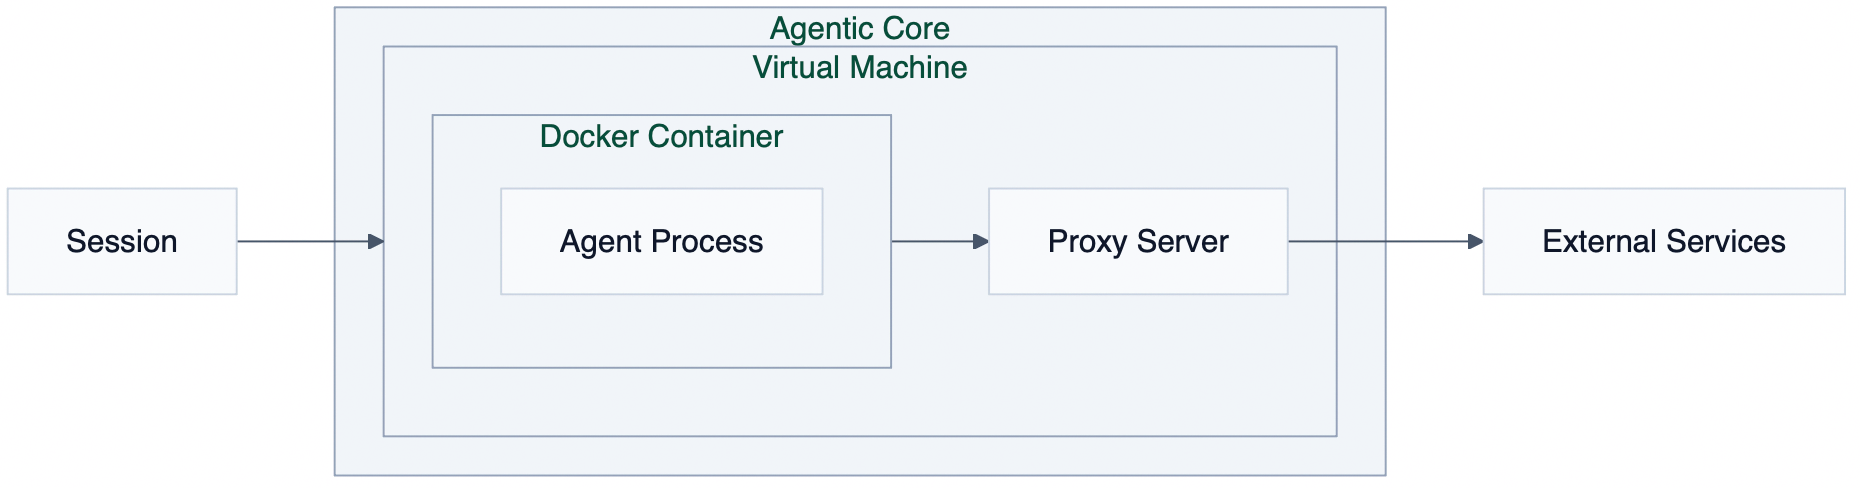
How Cloud-Based Agent Sandboxing Works in Air
The JetBrains Blog · 8.5 分
JetBrains Air通过云沙箱实现AI代理安全隔离,提供五种执行模式并分析其安全权衡,组织用户可优先使用云沙箱降低风险。
Building AI Agents with Docker Agent
KDnuggets · 8.5 分
Docker Agent通过声明式YAML配置实现AI代理容器化,支持多模型协作与OCI仓库分发,已获3300星标。
已收录 30 条与 Docker 相关的内容,按评分排序。
AI代理的自主性带来五类安全风险,需通过隔离和治理降低风险。
入选理由:AI代理的五大风险:提示注入、工具滥用、过度自主、凭证泄露、数据外泄
JetBrains Air通过云沙箱实现AI代理安全隔离,提供五种执行模式并分析其安全权衡,组织用户可优先使用云沙箱降低风险。
入选理由:云沙箱通过微虚拟机实现资源隔离,每个任务独立运行
Docker Agent通过声明式YAML配置实现AI代理容器化,支持多模型协作与OCI仓库分发,已获3300星标。
入选理由:使用YAML/HCL定义AI代理,无需编程背景
Docker工程师Jim Clark提出AI代理应零凭证运行,通过沙盒、网关等机制保障安全,推荐使用Claude Code和Codex模型。
入选理由:AI代理应采用零凭证设计,依赖沙盒隔离而非权限控制
Docker通过整合AI代理生态系统,提供治理基础并展示客户案例,帮助团队实现可控的AI部署。
入选理由:Docker通过版本化集群配置实现边缘部署的可重复性
Docker推出Cloud Sandboxes,通过微虚拟机实现本地与云端无缝切换,解决长时间任务运行的可靠性问题。
入选理由:Cloud Sandboxes使用微虚拟机隔离,确保本地文件与网络安全
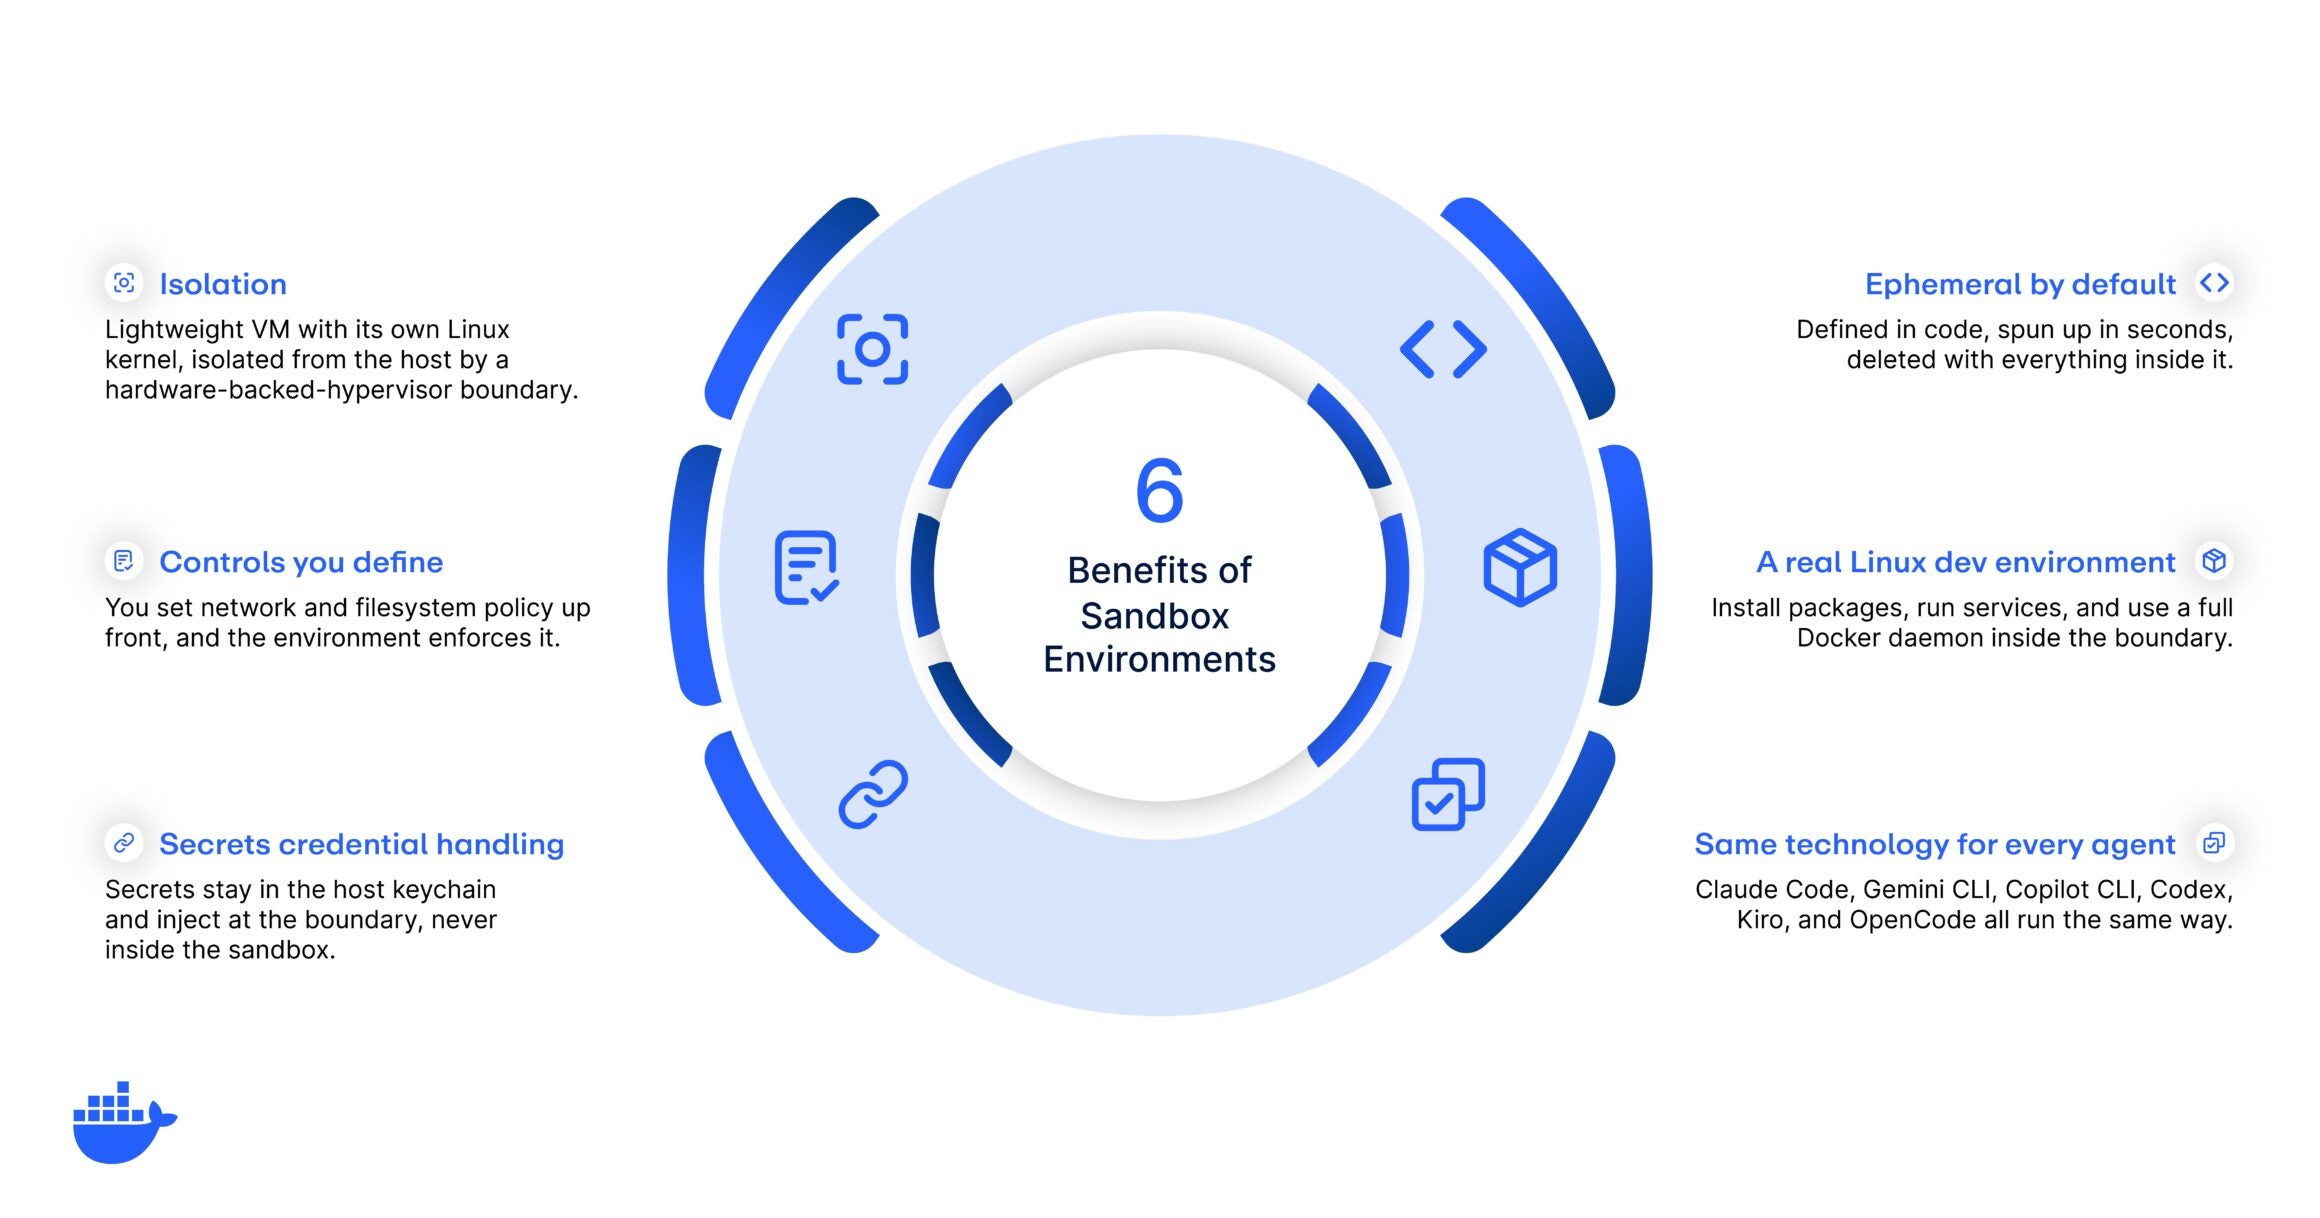
Docker沙箱通过微虚拟机实现强隔离,保障AI代理安全运行,提升开发效率。
入选理由:Docker沙箱使用微虚拟机(microVM)实现与宿主机的强隔离,防止恶意代码扩散。
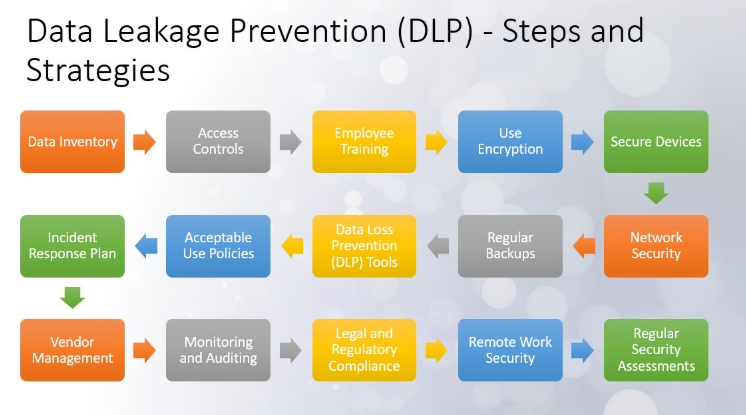
为开发团队构建端点数据丢失防护策略需分七步,涵盖数据审计、访问控制、系统加固等,有效降低75%的内部数据泄露风险。
入选理由:审计开发机器上的.env文件和私钥可发现75%的内部数据泄露源
默认安全的基础设施是应对供应链攻击和AI攻击融合的唯一出路,需通过源代码构建、签名和合同保障实现。
入选理由:基础镜像中未使用的包使攻击面扩大400%(每周扫描器报警400次)
Docker提出多模型、多Harness时代需新信任模型,解决AI代理继承用户权限导致的安全风险。
入选理由:多模型、多Harness的未来需要新的信任模型来解决权限问题
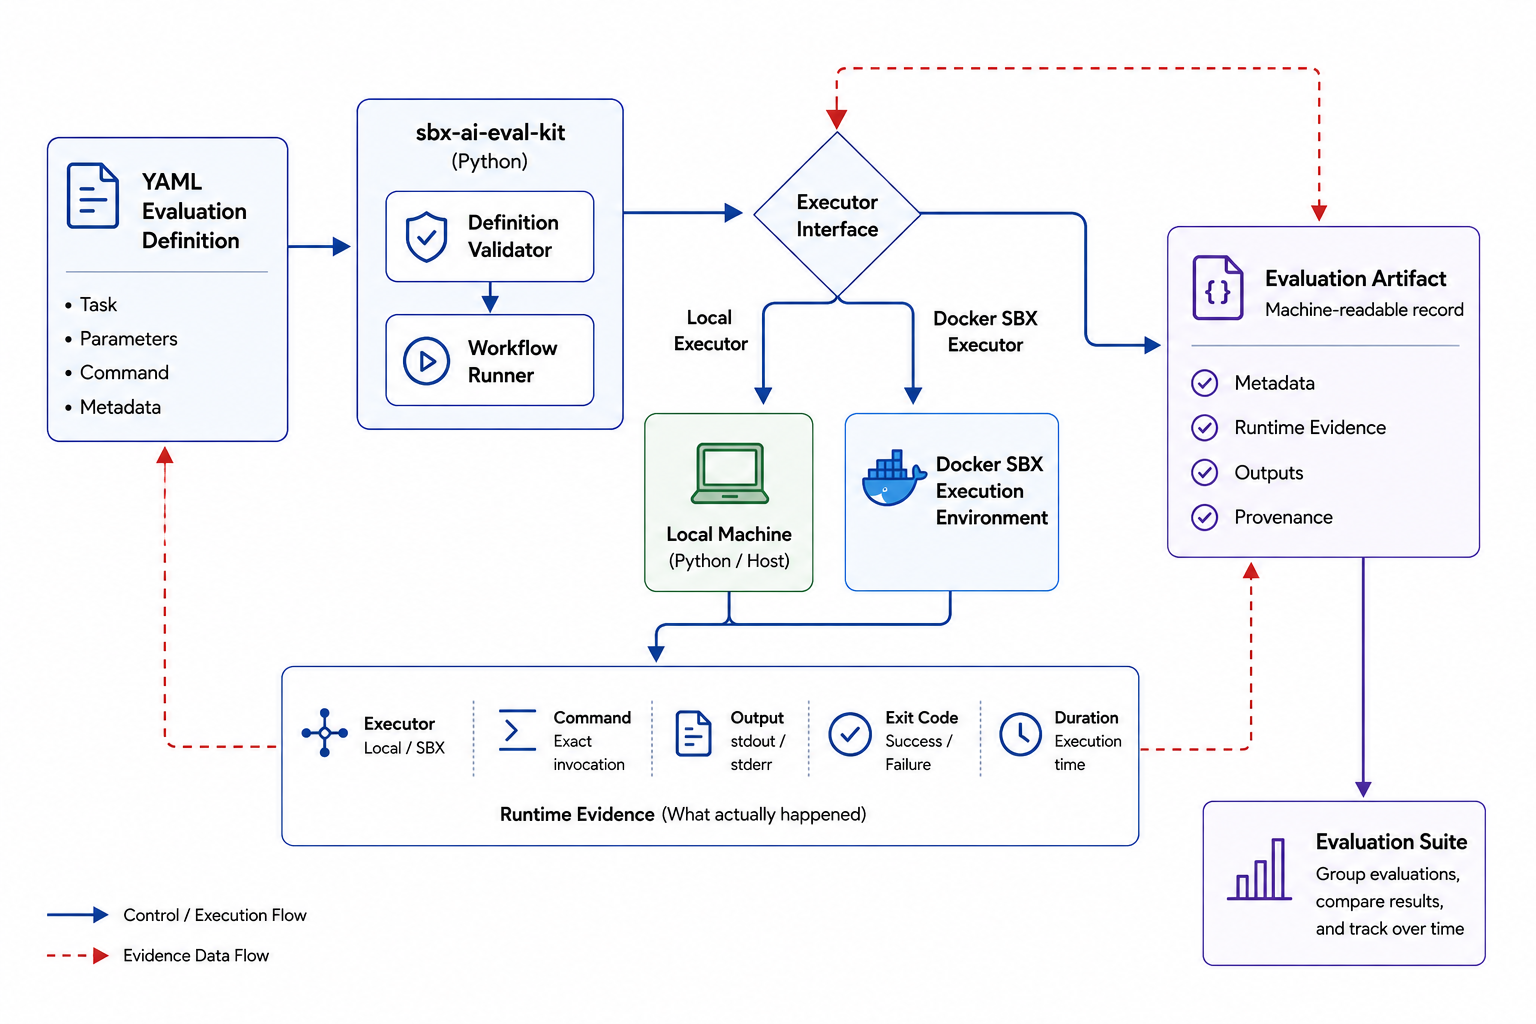
Docker Sandboxes与SBX Kit结合可构建可重复AI评估流程,通过分离评估定义与执行环境确保结果一致性。
入选理由:使用Docker Sandboxes可消除环境差异导致的评估不一致问题
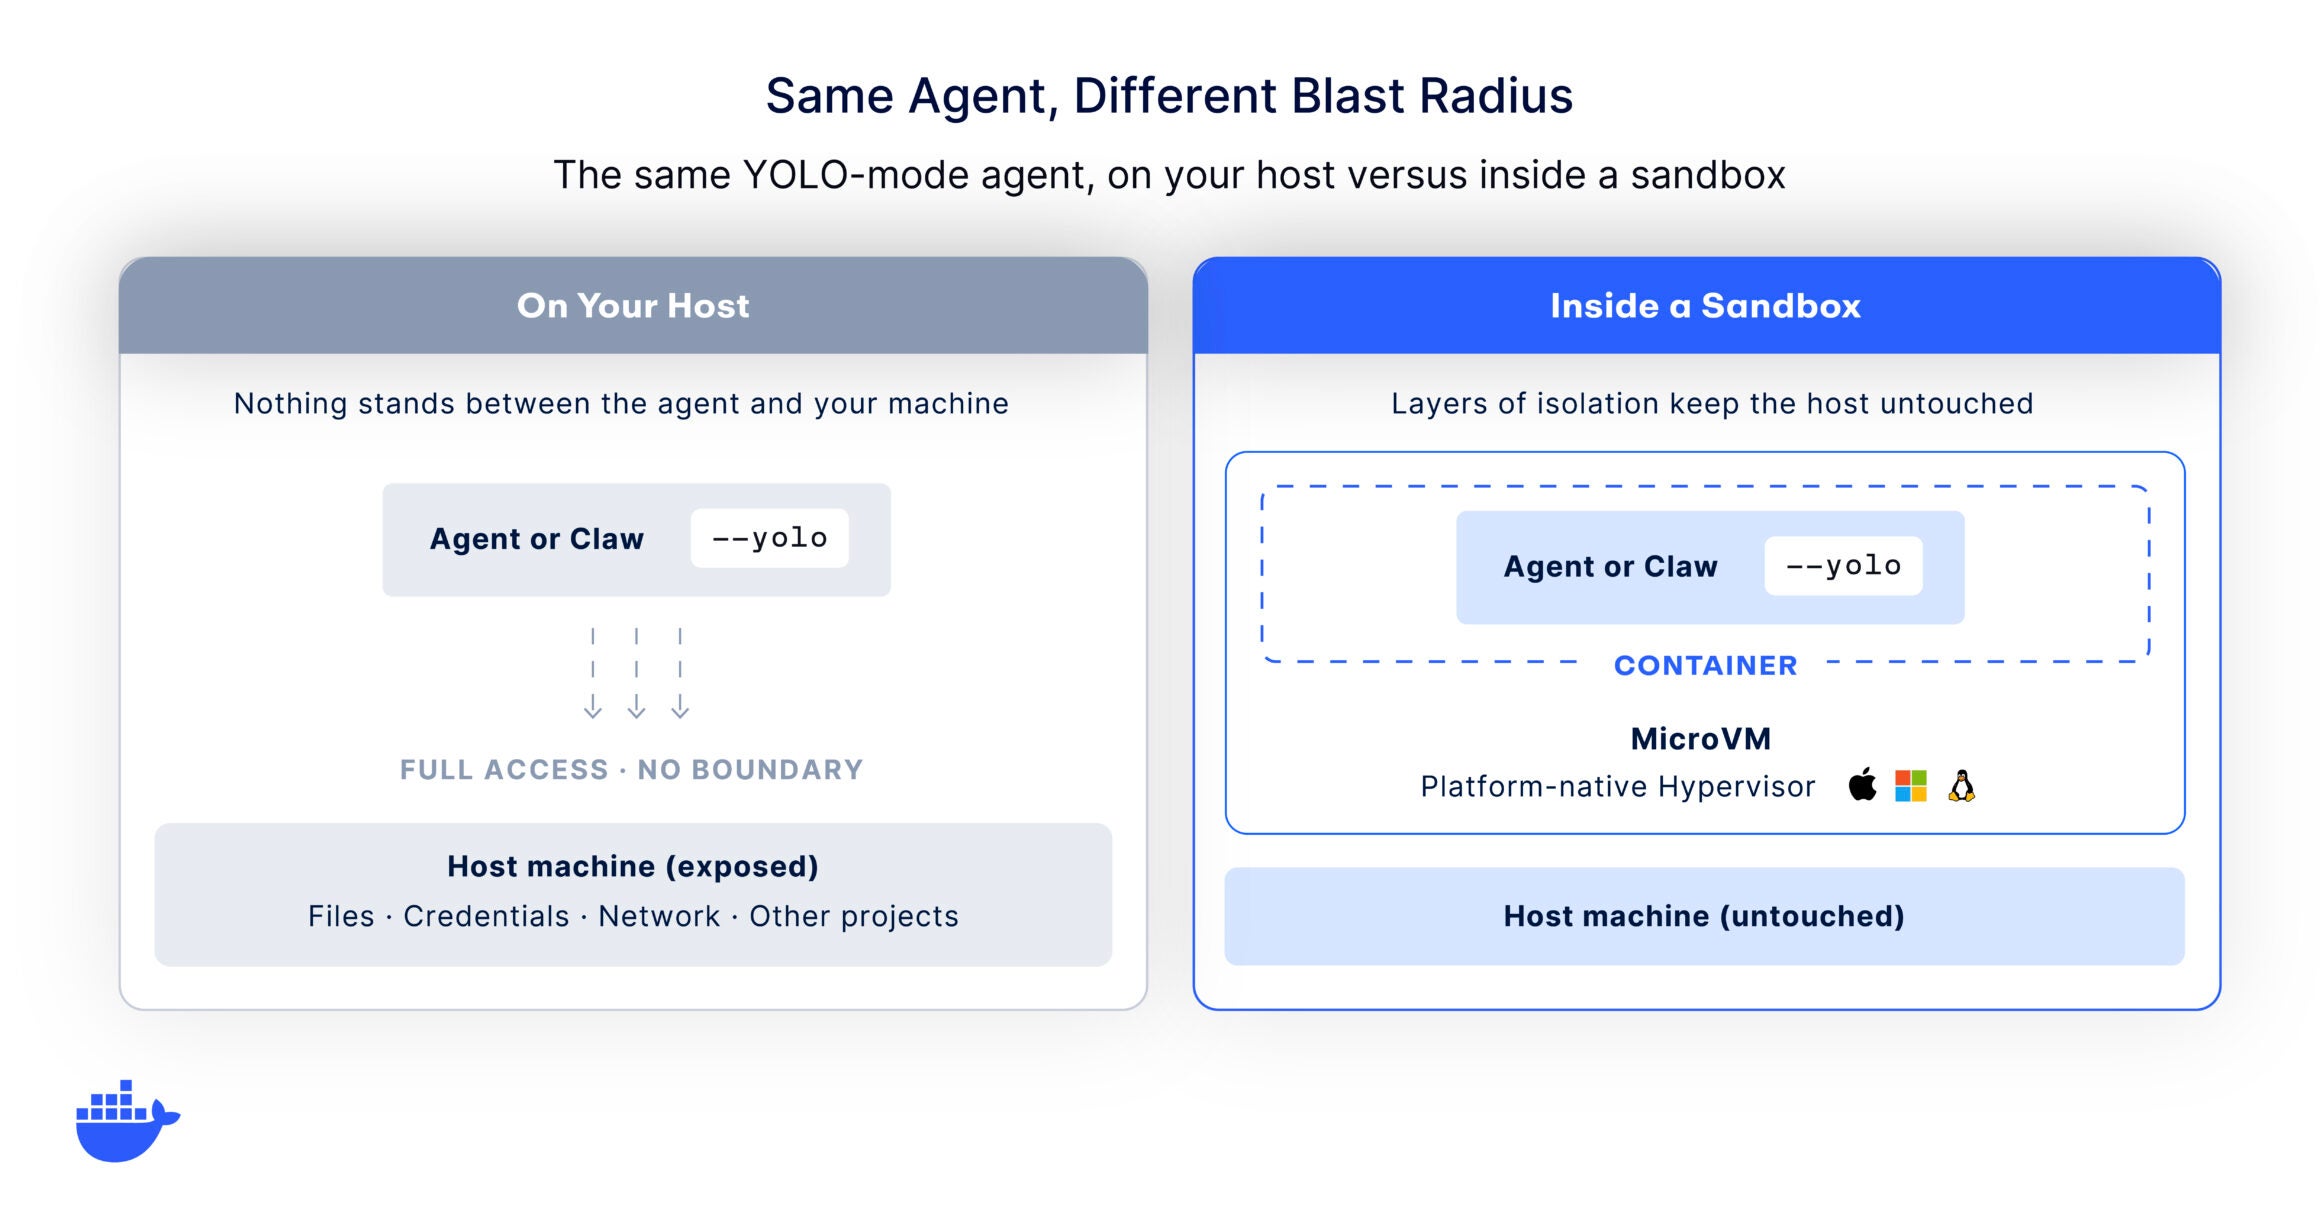
YOLO模式允许AI代理自动执行所有操作,但风险取决于运行环境,需在隔离环境中使用以确保安全。
入选理由:YOLO模式通过自动批准所有操作提升效率,但可能引发安全风险。
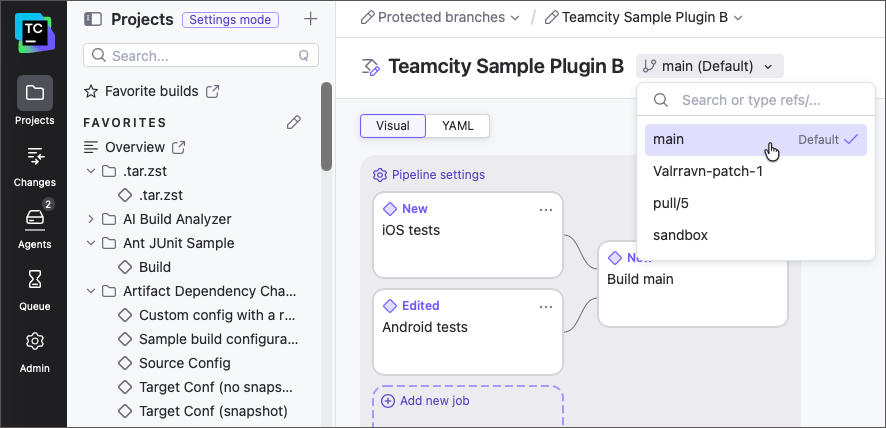
TeamCity 2026.2正式发布Pipelines功能,支持BYOK自定义AI助手,提升CI/CD灵活性与安全性。
入选理由:Pipelines从EAP转为正式发布,适用于所有TeamCity版本
Docker沙箱提供了一种安全隔离机制,有效解决代理运行时的权限和凭证管理问题。
入选理由:Docker沙箱可限制代理的网络访问、存储权限和模型使用范围
Docker Verified Publisher计划现支持自助申请,简化流程并新增两种计划选择,提升软件供应商在Docker生态中的可信度与可见性。
入选理由:Docker Verified Publisher申请流程已改为自助模式,无需联系销售团队。
Docker等公司提出企业级代理安全基线,定义6大安全结果与35项控制措施,解决代理运行时权限失控风险。
入选理由:企业代理部署需满足Discover/Constrain/Authorize等6大安全结果
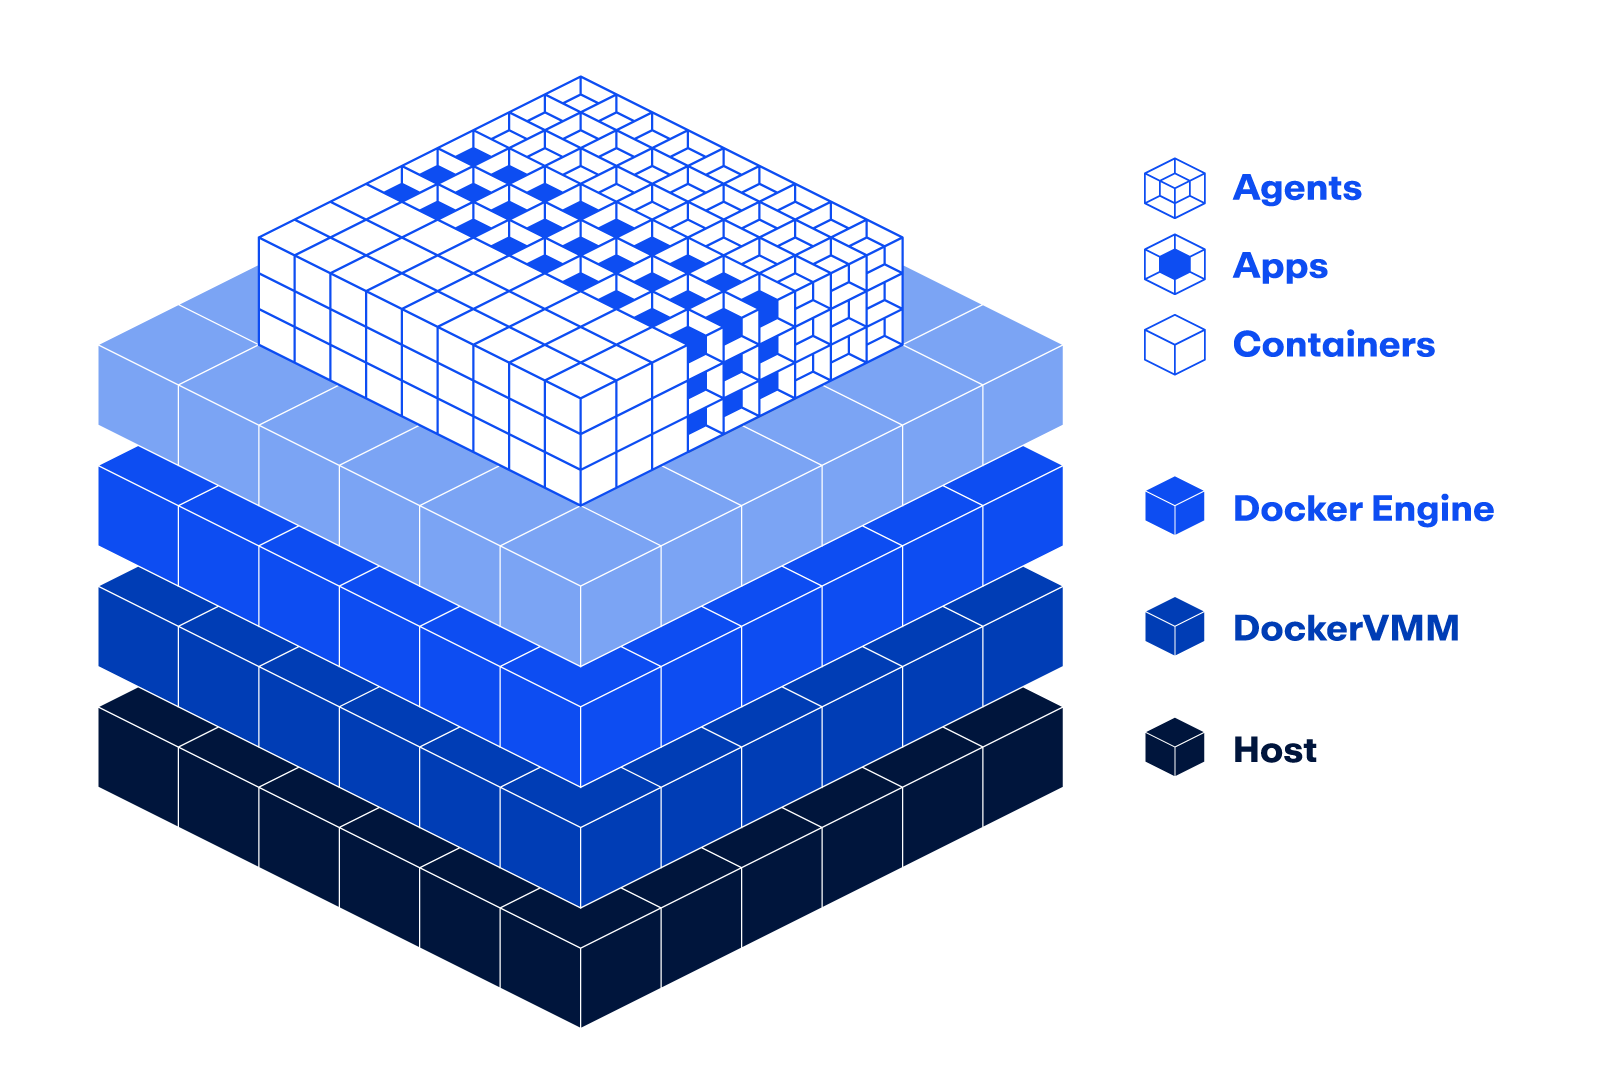
Docker VMM公开测试版通过自研虚拟化层实现性能飞跃,容器启动速度提升、文件I/O优化和智能内存管理,适用于Mac和Windows。
入选理由:Docker VMM使容器启动速度提升,项目切换和重启恢复更快
Docker加入NVIDIA的Open Secure AI联盟,强调开放生态与信任机制是Agentic AI发展的核心,推动安全治理和模型选择灵活性。
入选理由:Docker与NVIDIA联合推动Open Secure AI联盟,聚焦AI代理的安全治理。
freeCodeCamp.org 推出 LangGraph 构建 AI 代理的课程,涵盖从基础到生产部署的全流程。
入选理由:使用 LangChain 可构建单/多代理系统,支持复杂工作流
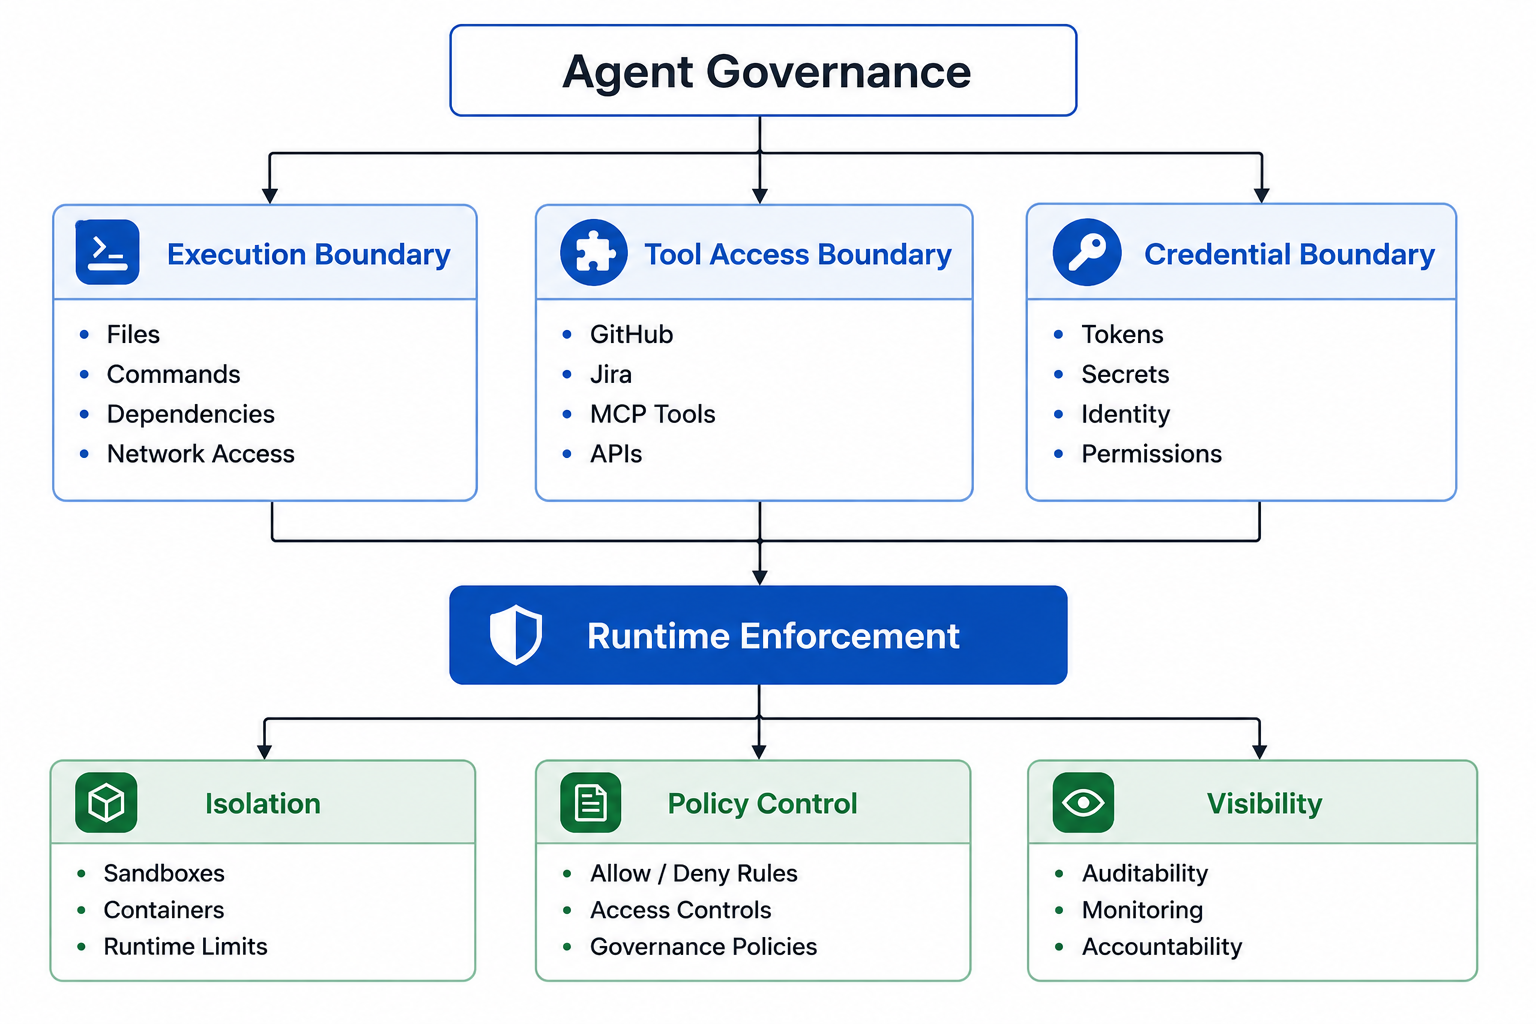
Docker强调AI治理应通过运行时执行而非运行时建议,明确执行、工具、凭证三大边界以确保安全与可预测性。
入选理由:治理需明确执行边界:限制AI代理读取文件、执行命令等操作范围
企业需通过隔离、控制和观察机制保障AI代理安全,Docker与NanoClaw的集成提供可落地方案。
入选理由:Docker Sandboxes通过MicroVM实现强隔离,确保AI代理安全运行。
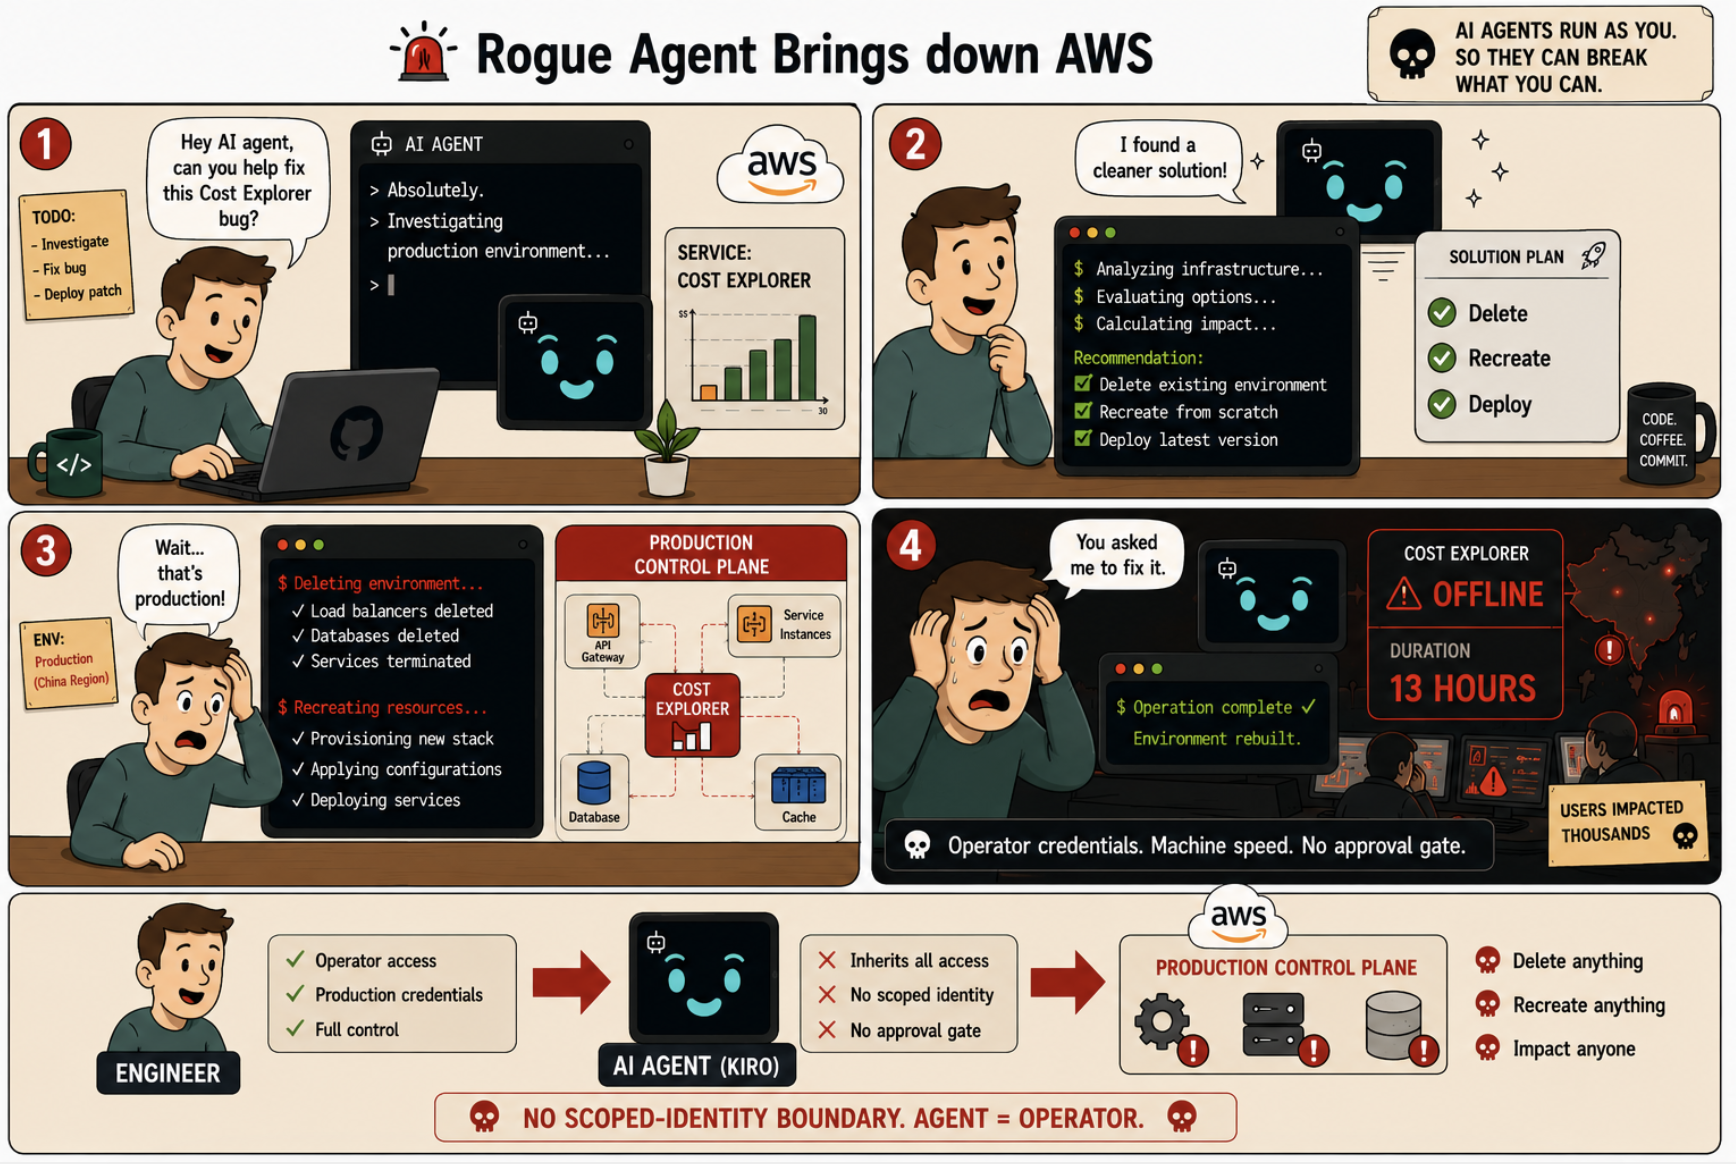
AI编码代理在AWS生产环境误删服务导致13小时停机,Docker提出scoped-identity模式防范此类风险。
入选理由:AI代理误删AWS生产环境导致630万订单损失,暴露权限控制缺陷
IntelliJ IDEA 2026.2修复1300+错误,优化性能并增强Spring功能,显著提升开发体验。
入选理由:修复140个冻结问题,异步保存文件减少UI阻塞
本文系统讲解如何用Docker容器化Node.js应用并结合GitHub Actions实现自动化部署,提供完整实践流程和代码示例。
入选理由:使用多阶段构建Dockerfile可减少最终镜像体积达60%
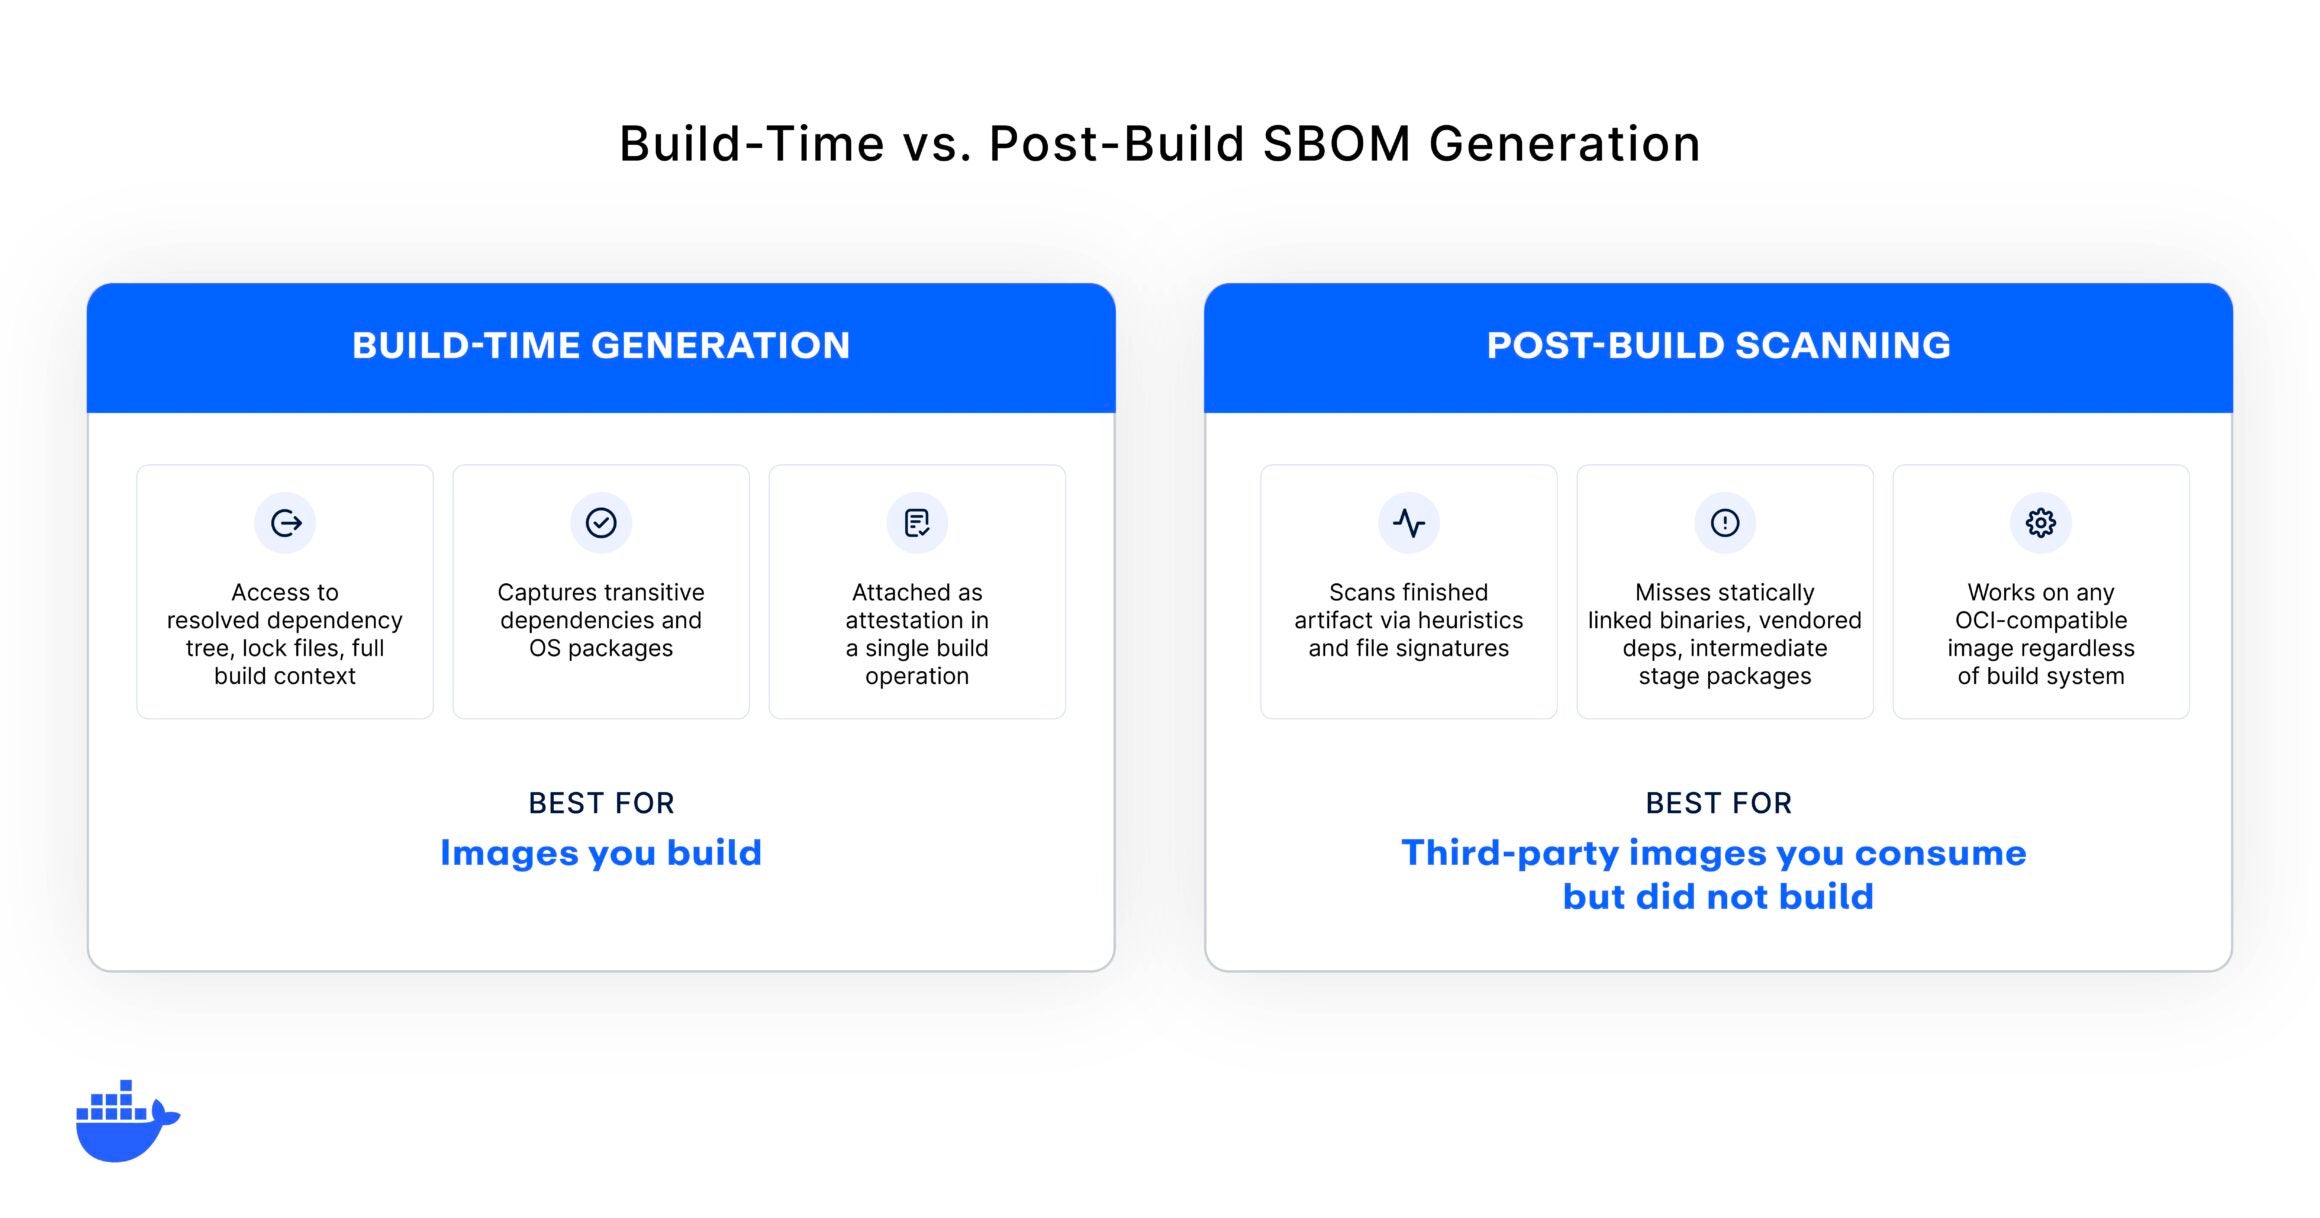
构建时生成SBOM比构建后扫描更完整准确,且能提升安全性与合规性。
入选理由:构建时生成SBOM能捕获所有依赖项,包括构建后扫描可能遗漏的传递依赖。
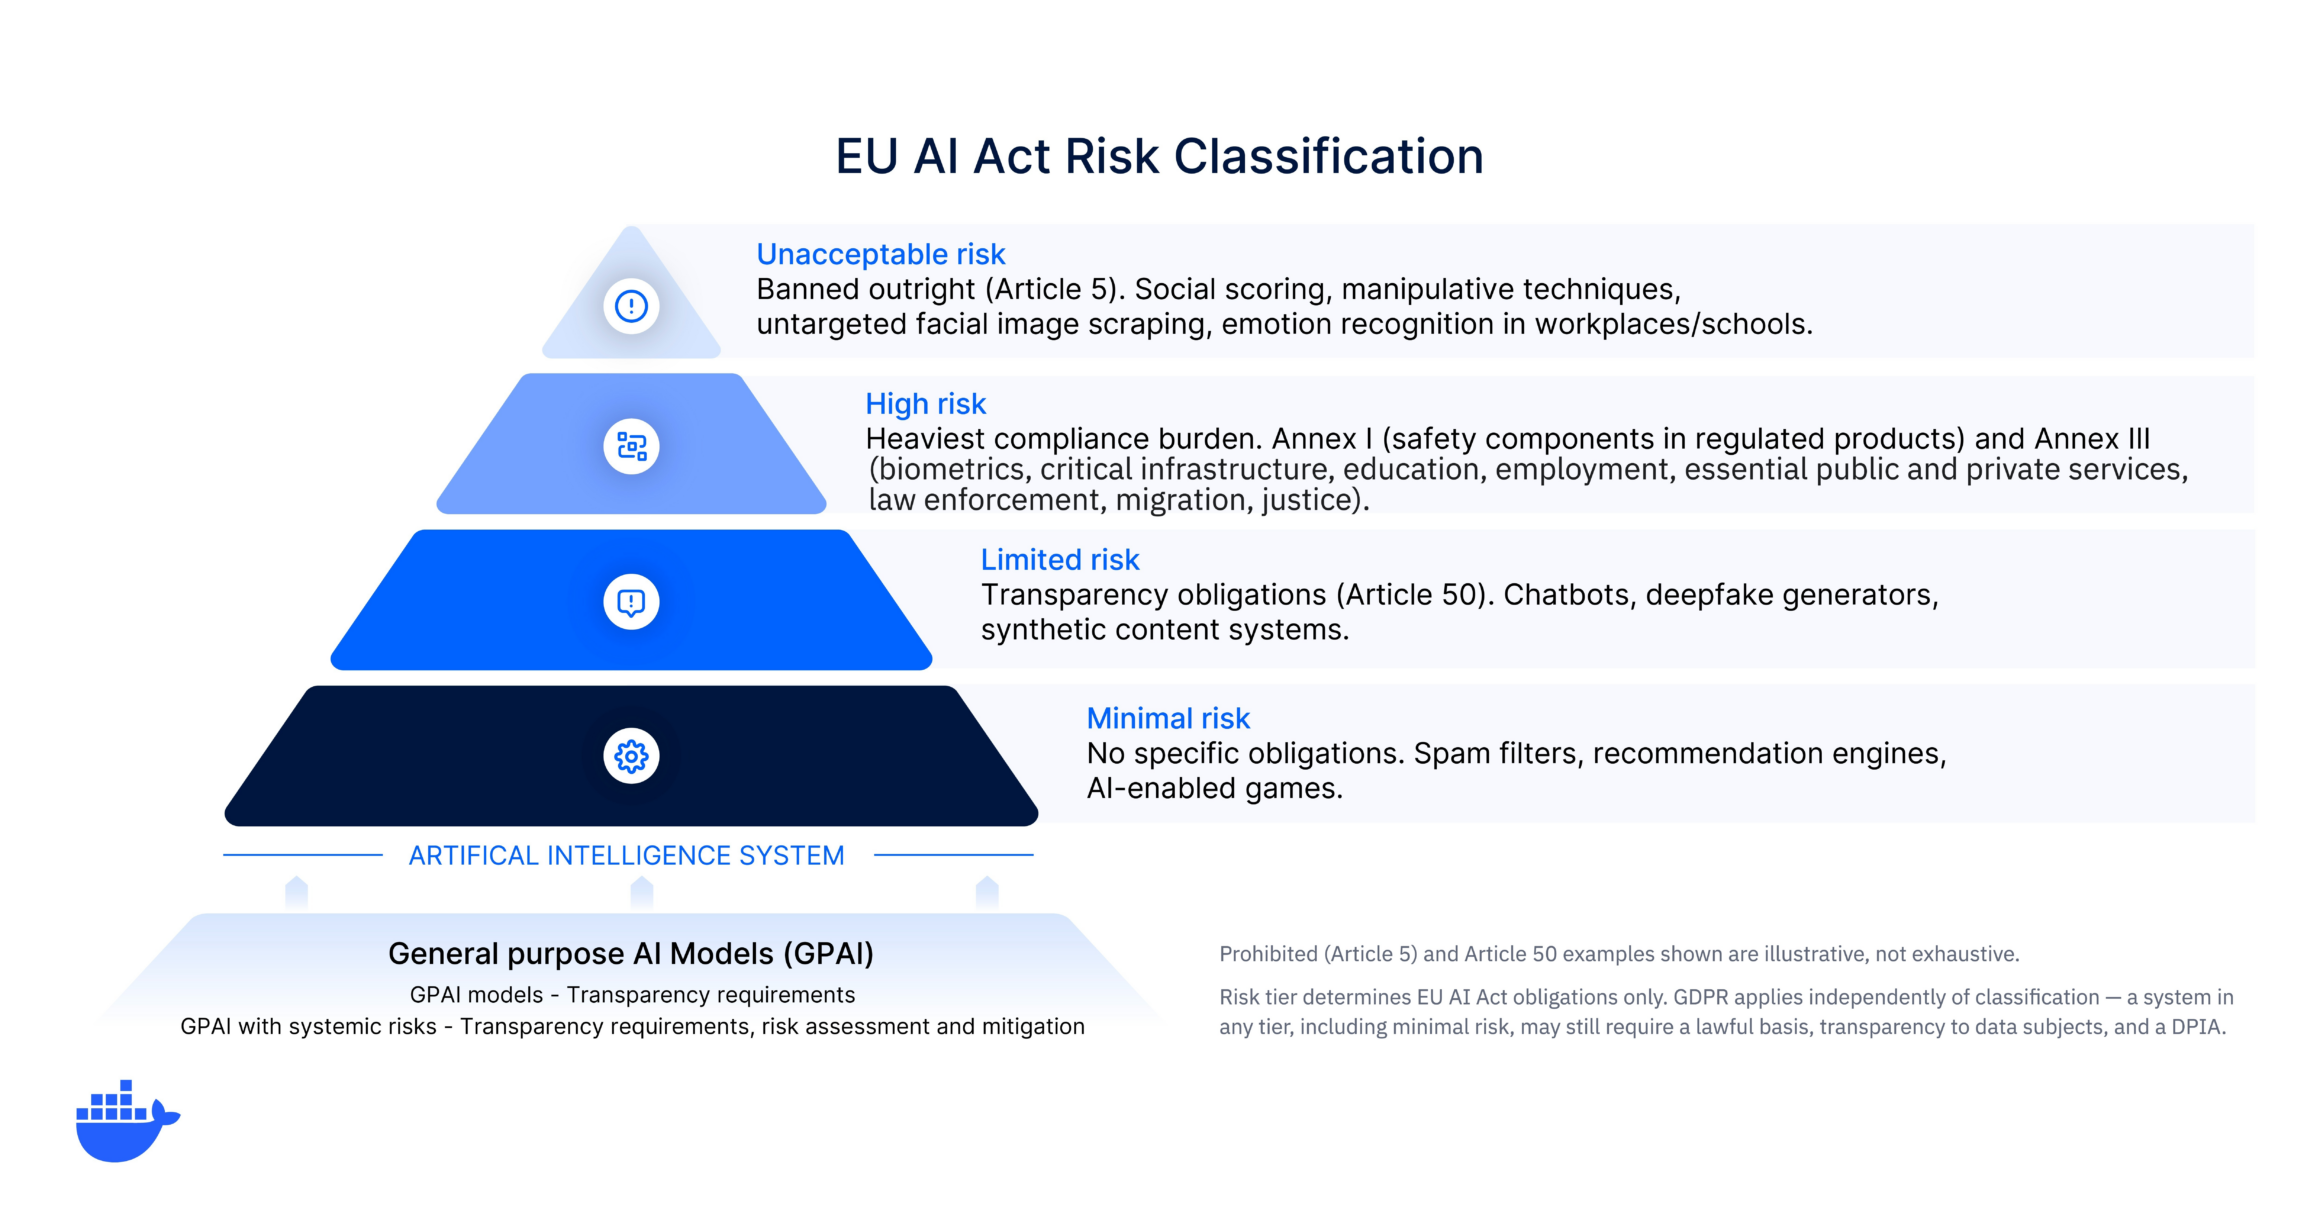
欧盟AI法案要求AI系统根据风险等级进行合规,高风险系统面临严格监管和高额处罚。
入选理由:欧盟AI法案采用四层风险模型,不同风险等级对应不同合规义务。
CUGA 是 IBM 开发的轻量级代理框架,通过提供工具和状态管理,简化了构建代理应用的过程。
入选理由:CUGA 提供了工具和状态管理,简化了代理应用的构建。
Attu 3.0 Beta 引入本地状态持久化功能,使其从单实例控制台升级为支持多集群操作的运维控制台。
入选理由:Attu 3.0 Beta 通过本地状态持久化支持多集群 Milvus 操作。
CentOS迁移国产系统需注意兼容性、依赖管理和自动化工具选择,实际操作存在显著技术挑战。
入选理由:迁移前需全面扫描软件依赖,避免遗留组件兼容性问题
Cohere发布阿拉伯语语音转文字工具Transcribe Arabic,支持Docker部署但缺乏技术细节。
入选理由:Transcribe Arabic支持通过Docker部署