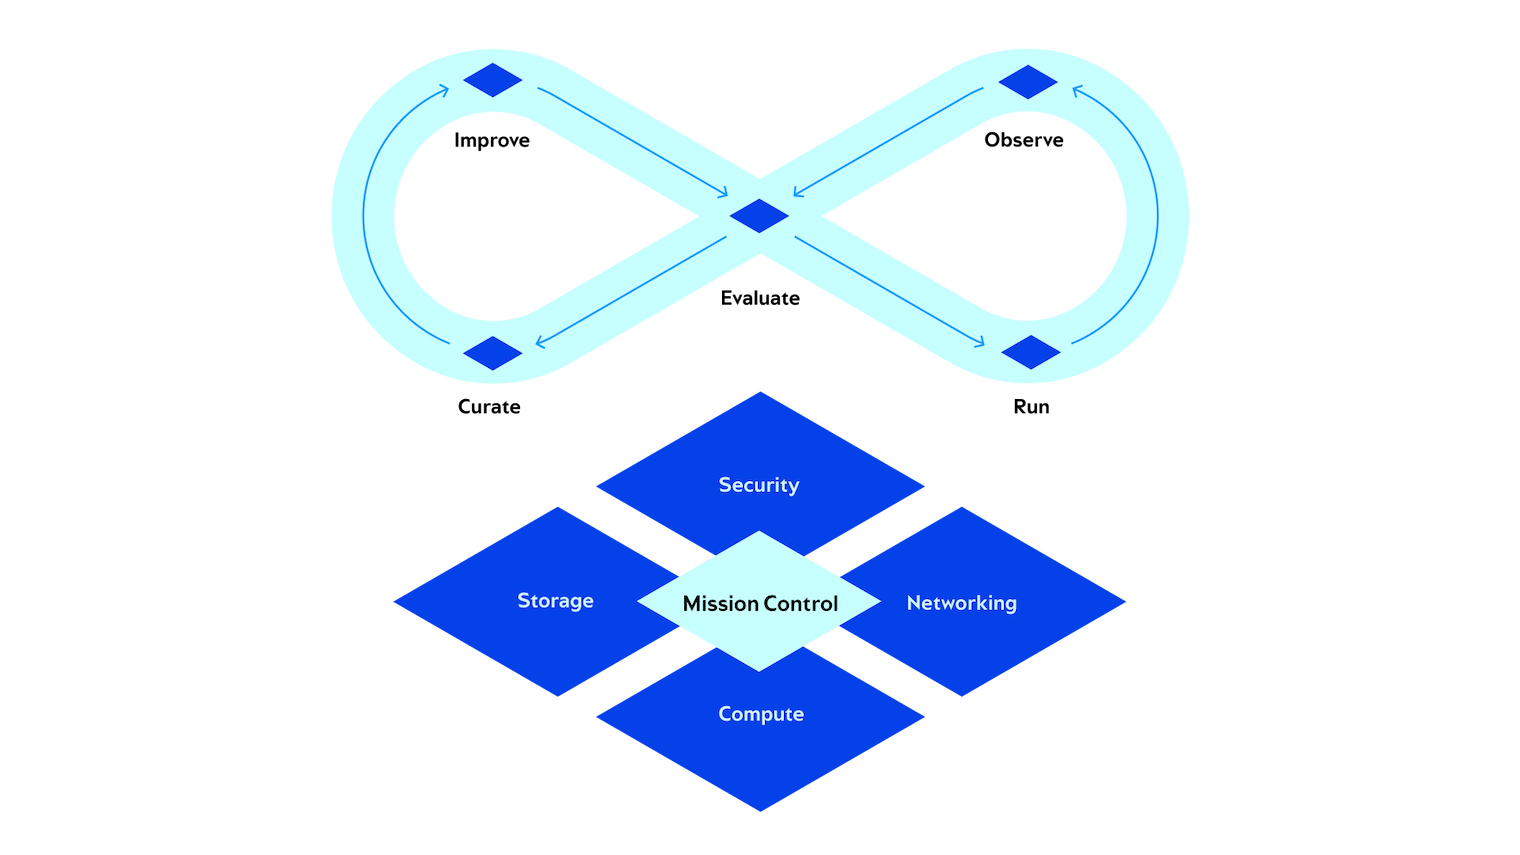
Why the AI Loop Will Test Every Security Assumption
CoreWeave1872 字 (约 8 分钟)
85
AI循环的动态特性要求安全审查必须适应实时控制、观察和验证,而不仅仅是静态边界。
入选理由:AI循环要求安全控制必须实时可验证,覆盖模型训练、推理和迭代全流程
精选文章#AI安全#AI循环#CoreWeave#安全审查英文
概念
别名:首席信息安全官
负责企业信息安全的高管角色
已跟踪 5 条高相关材料
最近变化
2026-10-15 · AI循环要求安全控制必须实时可验证,覆盖模型训练、推理和迭代全流程
为什么值得关注
CISO 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
Why the AI Loop Will Test Every Security Assumption
CoreWeave · 8.5 分
AI循环的动态特性要求安全审查必须适应实时控制、观察和验证,而不仅仅是静态边界。
RT @alex_prompter: “Don’t leak the API key” is a ridiculous way to protect an API key. Zenzap keeps credentials outside the agent entirely…
God of Prompt(@godofprompt) · 8.5 分
Zenzap通过代理架构和访问控制机制,有效保护API密钥和敏感数据,防止泄露。
Microsoft's Deputy CISO on Securing AI Agents
The a16z Show · 8.5 分
微软副首席信息安全官揭示AI代理安全框架,强调权限管理、容器化隔离与监控是关键控制点。
已收录 5 条与 CISO 相关的内容,按评分排序。
AI循环的动态特性要求安全审查必须适应实时控制、观察和验证,而不仅仅是静态边界。
入选理由:AI循环要求安全控制必须实时可验证,覆盖模型训练、推理和迭代全流程
Zenzap通过代理架构和访问控制机制,有效保护API密钥和敏感数据,防止泄露。
入选理由:Zenzap使用独立代理层管理凭证,仅对授权请求添加API密钥
微软副首席信息安全官揭示AI代理安全框架,强调权限管理、容器化隔离与监控是关键控制点。
入选理由:微软通过OpenClaw验证AI代理需强制容器化与权限最小化原则
企业需通过隔离、控制和观察机制保障AI代理安全,Docker与NanoClaw的集成提供可落地方案。
入选理由:Docker Sandboxes通过MicroVM实现强隔离,确保AI代理安全运行。
现代网络犯罪已工业化演变为高度结构化的组织形式,利用自动化和AI漏洞攻击,企业面临五个关键因素制约其安全防御能力。
入选理由:网络犯罪已采用自动化和AI技术实现规模化操作的工业化模式,攻击速度、规模和组织结构显著提升。
