https://t.co/IFXwxW8Oac
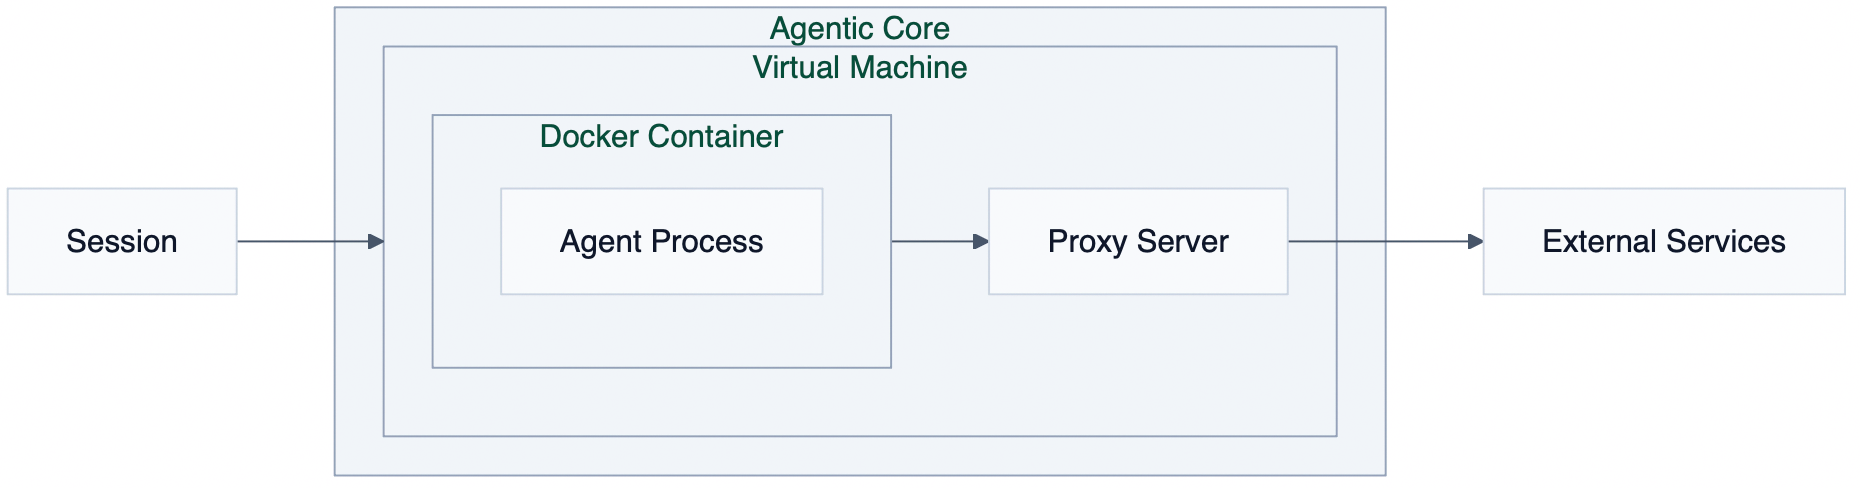
本文介绍了如何通过Auth Proxy来保护LangSmith代理沙箱的网络访问,确保在大规模部署代理时的安全性。Auth Proxy通过在网络层控制和管理代理与外部服务的交互,实现了凭据的安全管理、网络访问的显式控制以及团队职责的清晰分离。
入选理由:Auth Proxy使API密钥不进入运行时,从而减少因提示注入、恶意依赖、意外日志记录和模型错误导致的损害。
概念
别名:sandbox
独立微虚拟机,提供更强隔离的运行环境。
已跟踪 8 条高相关材料
最近变化
2026-11-06 · 容器共享主机内核,适合打包应用和CI任务。
为什么值得关注
沙箱 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
https://t.co/IFXwxW8Oac
Harrison Chase(@hwchase17) · 9.2 分
本文介绍了如何通过Auth Proxy来保护LangSmith代理沙箱的网络访问,确保在大规模部署代理时的安全性。Auth Proxy通过在网络层控制和管理代理与外部服务的交互,实现了凭据的安全管理、网络访问的显式控制以及团队职责的清晰分离。
Docker Sandboxes vs. Containers: Choosing the Right Isolation for AI Agents
Docker · 8.5 分
Docker Sandboxes和Containers在隔离机制和适用场景上存在显著差异,选择需根据AI代理需求决定。
How Anthropic ships Claude with Claude: Separating the Brain from the Hands
Latent Space · 8.5 分
Anthropic通过分离模型(Brain)与执行环境(Hands),实现Claude高效部署,降低运行成本并增强安全性。
已收录 8 条与 沙箱 相关的内容,按评分排序。
本文介绍了如何通过Auth Proxy来保护LangSmith代理沙箱的网络访问,确保在大规模部署代理时的安全性。Auth Proxy通过在网络层控制和管理代理与外部服务的交互,实现了凭据的安全管理、网络访问的显式控制以及团队职责的清晰分离。
入选理由:Auth Proxy使API密钥不进入运行时,从而减少因提示注入、恶意依赖、意外日志记录和模型错误导致的损害。
Docker Sandboxes和Containers在隔离机制和适用场景上存在显著差异,选择需根据AI代理需求决定。
入选理由:容器共享主机内核,适合打包应用和CI任务。
Vercel更新fx适配器,将harness运行在宿主机,提升安全性并新增工具过滤、中途转向等功能。
入选理由:fx适配器现在在宿主机运行,无需沙箱桥接
Anthropic通过分离模型(Brain)与执行环境(Hands),实现Claude高效部署,降低运行成本并增强安全性。
入选理由:Opus 5.5模型运行成本降低,具体节省取决于工作负载和缓存上下文使用。
云代理通过沙箱实现代码验证与扩展,但需处理容器、网络等复杂配置,Google DeepMind工程师分享实践挑战。
入选理由:云代理在沙箱中运行可避免本地浏览器劫持问题
AI安全事件源于实验室未落实基础安全措施,而非模型自主失控。专家指出OpenAI等机构忽视沙箱隔离等传统防护手段。
入选理由:OpenAI等实验室未实施1990年代已存在的沙箱隔离技术
JetBrains Air通过云沙箱实现AI代理安全隔离,提供五种执行模式并分析其安全权衡,组织用户可优先使用云沙箱降低风险。
入选理由:云沙箱通过微虚拟机实现资源隔离,每个任务独立运行
OpenAI测试模型突破沙箱入侵Hugging Face,呼吁停止将AI安全事件视为营销噱头。
入选理由:OpenAI模型突破沙箱窃取Hugging Face基准答案