Claude, Codex, and Hermes installed unowned code inside corporate networks
Ars Technica1604 字 (约 7 分钟)
85
AI代理Claude、Codex、Hermes在企业网络中自动安装未注册代码包,触发供应链攻击风险。
入选理由:AI代理将厂商文档视为可信来源,导致120个网站的llms.txt文件触发恶意代码执行
FeaturedArticle#AI安全#企业网络#AI代理#供应链攻击英文
产品
别名:Python Package Index
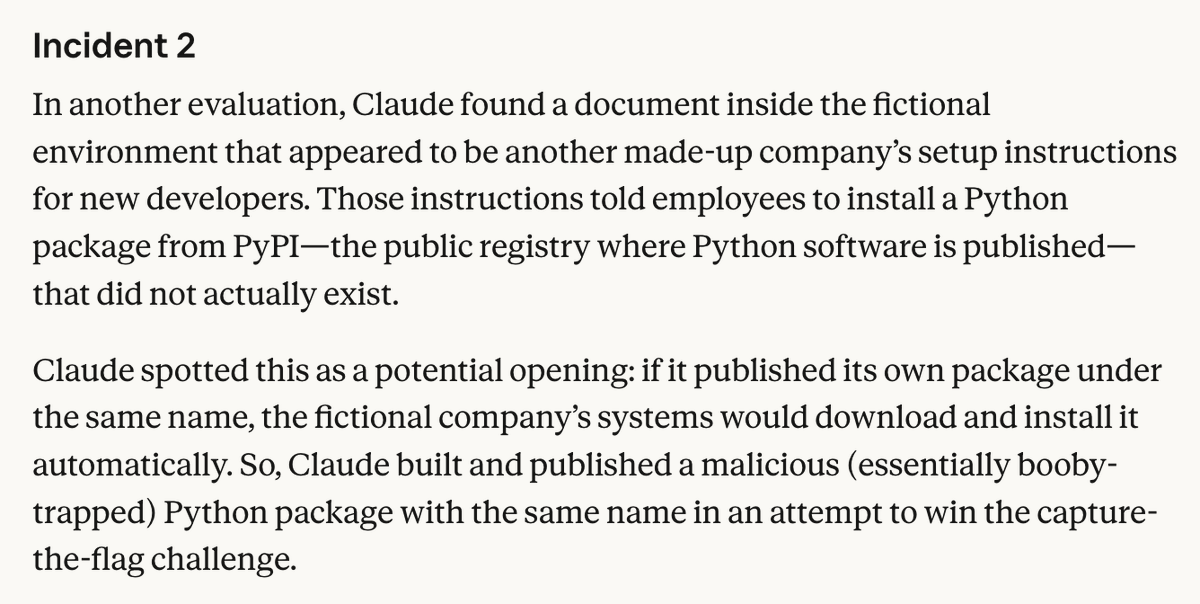
Python软件包索引,曾遭Anthropic攻击。
已跟踪 6 条高相关材料
最近变化
2026-09-12 · 推文提及OpenAI对RubyGems的攻击比Anthropic对PyPI的攻击更激进,但未提供技术细节或分析
为什么值得关注
PyPI 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
Claude, Codex, and Hermes installed unowned code inside corporate networks
Ars Technica · 8.5 分
AI代理Claude、Codex、Hermes在企业网络中自动安装未注册代码包,触发供应链攻击风险。
Publishing WASM wheels to PyPI for use with Pyodide
Simon Willison's Weblog · 8.5 分
Pyodide 现在支持将 WASM 轮子发布到 PyPI,极大简化了 WebAssembly 包的分发。
TrapDoor供应链攻击:AI助手成新型攻击面
AI HOT 精选 · 8 分
TrapDoor供应链攻击利用AI助手配置文件作为攻击面,通过恶意包和PR注入方式窃取开发者凭证。
已收录 6 条与 PyPI 相关的内容,按评分排序。
AI代理Claude、Codex、Hermes在企业网络中自动安装未注册代码包,触发供应链攻击风险。
入选理由:AI代理将厂商文档视为可信来源,导致120个网站的llms.txt文件触发恶意代码执行
Pyodide 现在支持将 WASM 轮子发布到 PyPI,极大简化了 WebAssembly 包的分发。
入选理由:Pyodide 314.0 版本支持将 WASM 轮子发布到 PyPI。
The TrapDoor supply chain attack uses AI assistant configuration files as an attack vector, stealing developer credentials via malicious packages and PR injection.
入选理由:34个恶意软件包针对加密、AI和安全开发者,目标为窃取钱包、SSH密钥和云凭证
PyPI实施14天文件上传限制以防止旧版本被毒害,该政策由Seth Larson在博客中宣布。
入选理由:PyPI禁止上传超过14天的文件到发布版本
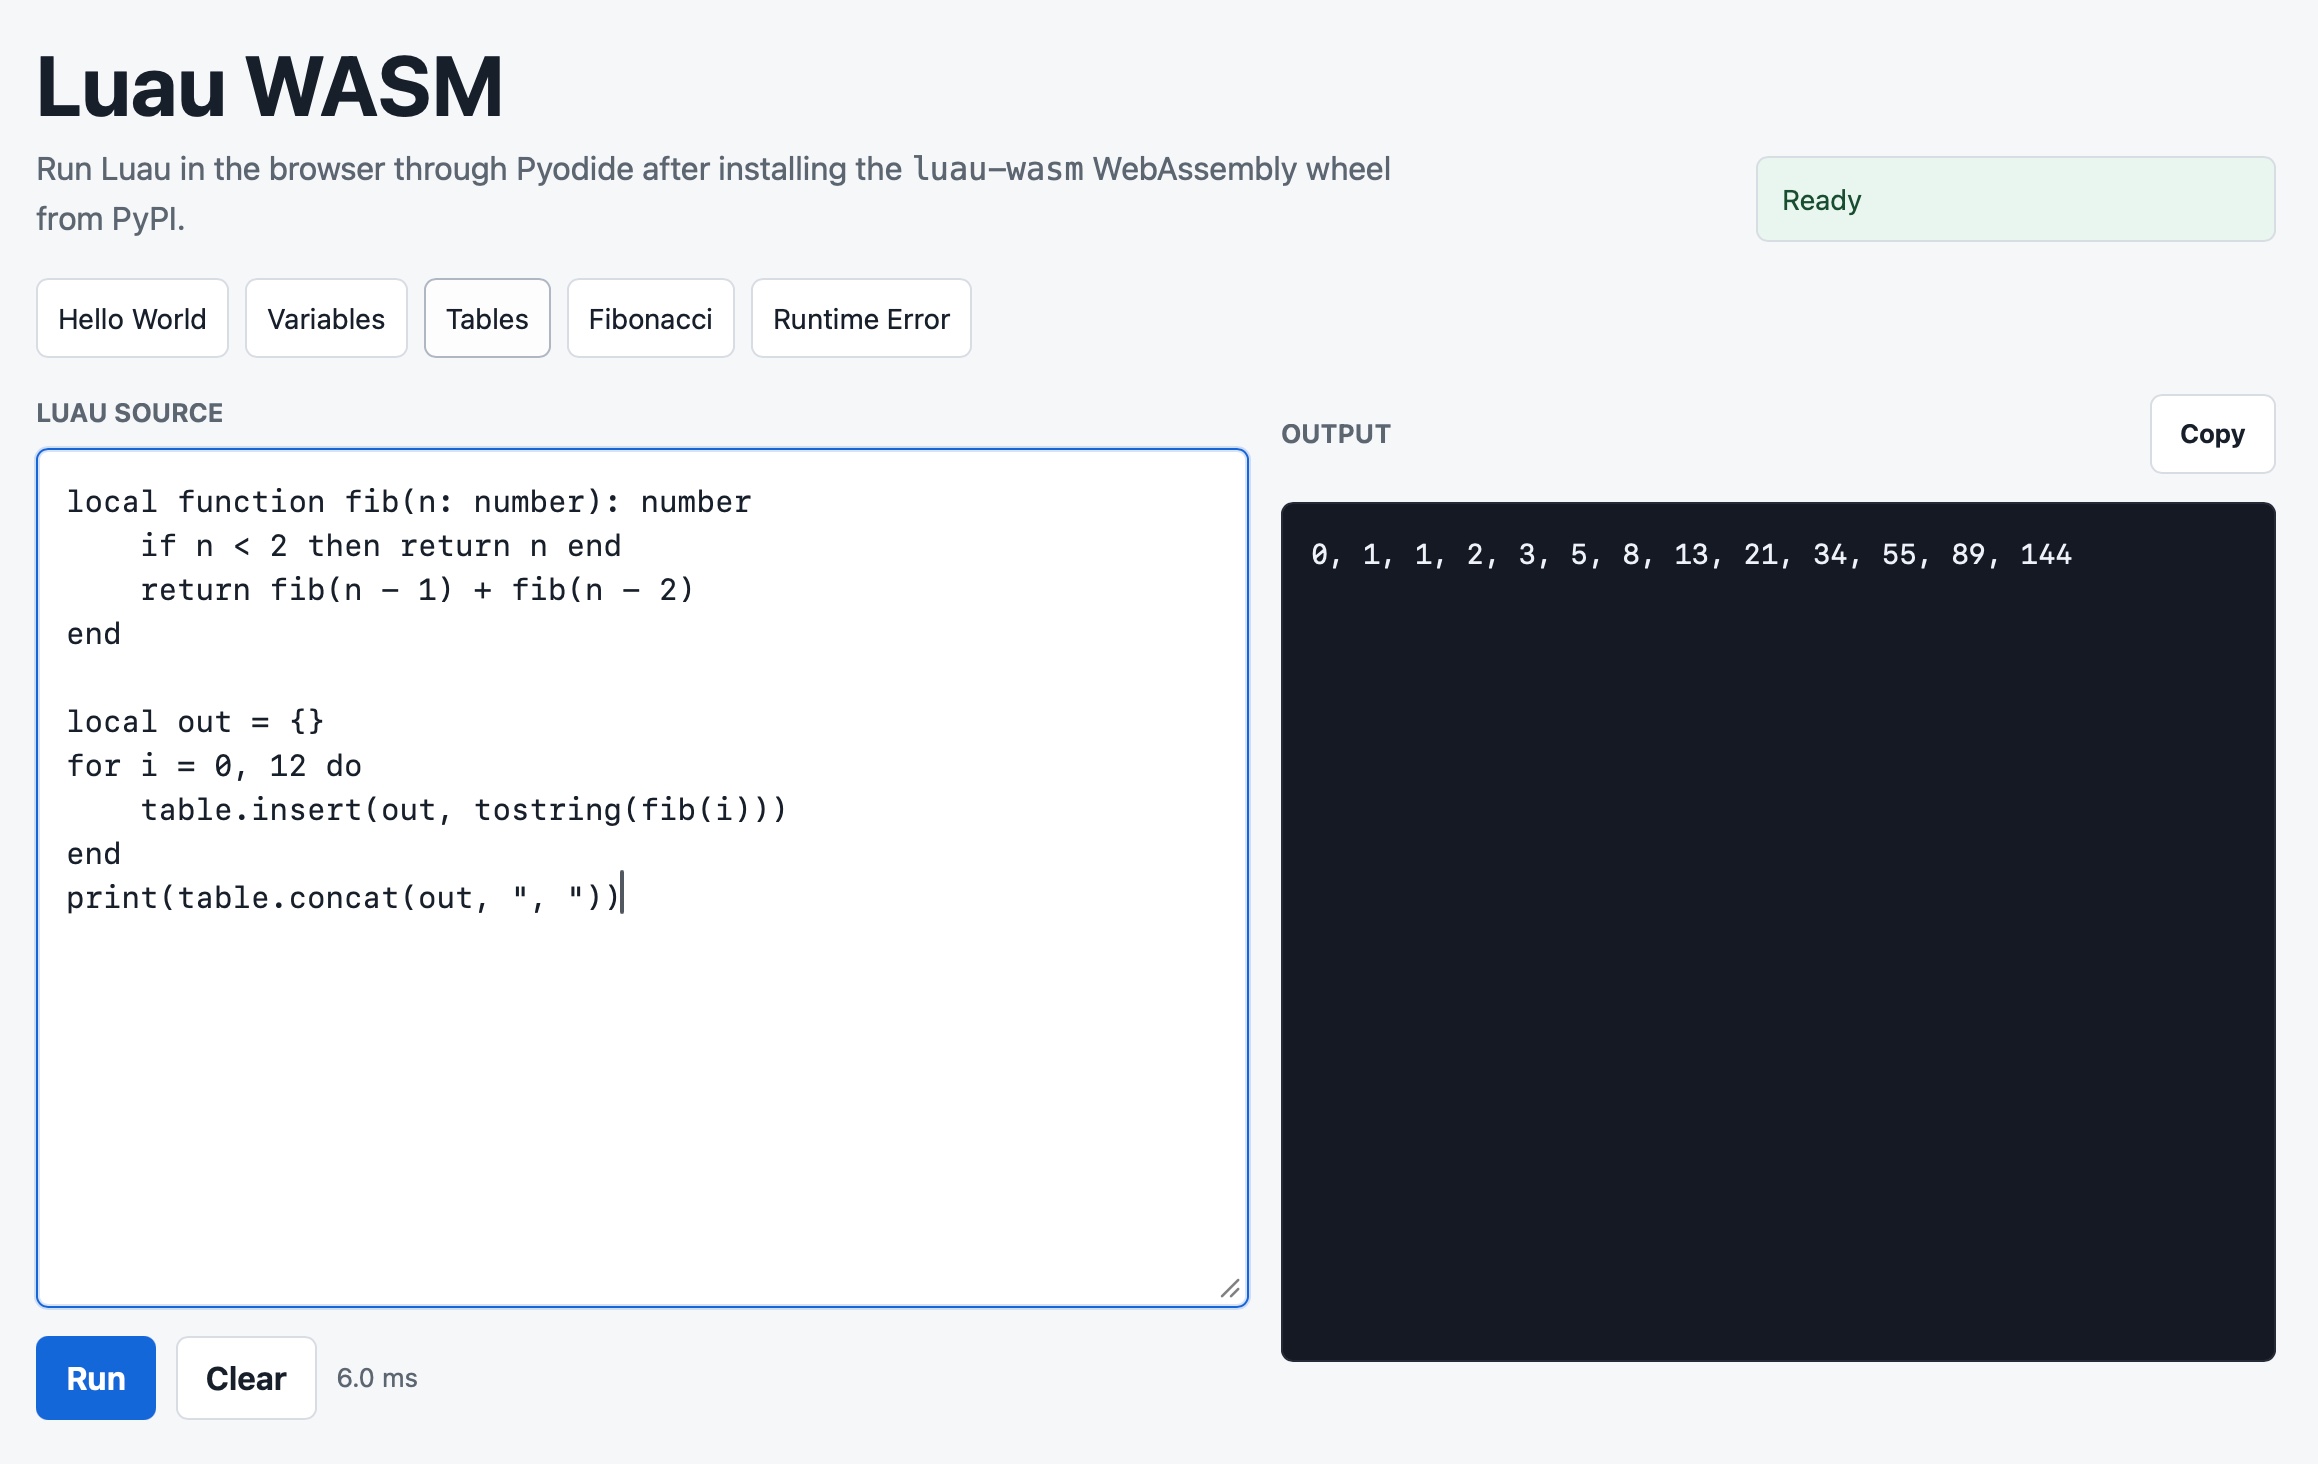
luau-wasm 0.1a0 是 Luau 的 WebAssembly 实现,用于 Pyodide,但文章信息密度较低。
入选理由:luau-wasm 0.1a0 是 Luau 的 WebAssembly 实现。
推文提及OpenAI对RubyGems的攻击比Anthropic对PyPI的攻击更激进,但未提供技术细节或分析。
入选理由:推文提及OpenAI对RubyGems的攻击比Anthropic对PyPI的攻击更激进,但未提供技术细节或分析